
O spam em formulários de contato é mais do que um incômodo na caixa de entrada para lojistas da Shopify. Envios automatizados podem ocultar solicitações legítimas de suporte, desperdiçar o tempo da equipe, distorcer relatórios de leads e introduzir links perigosos nos fluxos de trabalho diários. Com base na minha experiência desenvolvendo apps para a Shopify, a melhor solução é uma configuração em camadas que começa com o hCaptcha integrado da Shopify, adiciona verificações simples contra bots quando necessário e substitui completamente o formulário quando o chat é uma opção mais adequada.
Por que meu formulário de contato da Shopify recebe tanto spam?
Os formulários de contato da Shopify recebem spam porque são públicos, previsíveis e baratos para os bots enviarem. A maioria dos ataques consiste em campanhas automatizadas em busca de backlinks, oportunidades de venda, sites vulneráveis ou endereços de e-mail ativos.
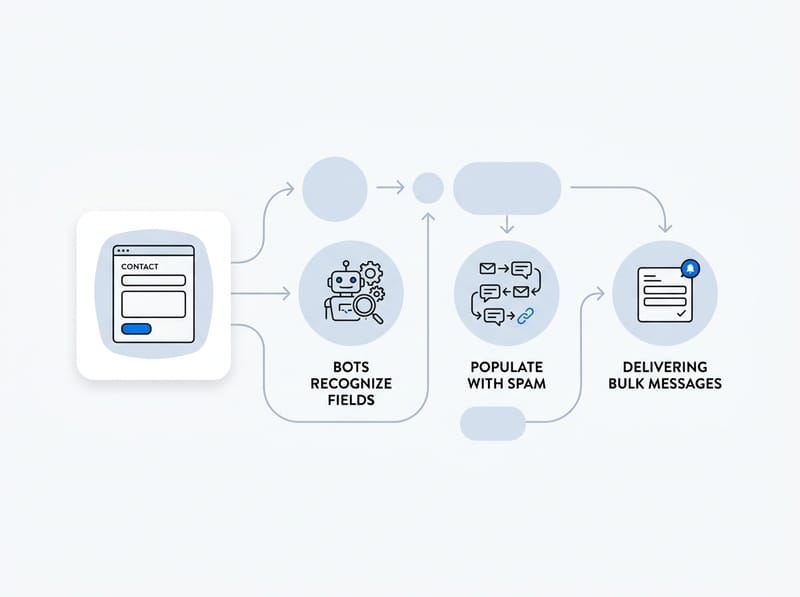
Uma página de contato padrão da Shopify geralmente contém campos conhecidos, como nome, e-mail, telefone e mensagem. Os bots reconhecem esses campos, preenchem as informações e enviam o formulário em segundos. Eles não precisam necessariamente carregar a página nem interagir com ela como um cliente real.
O problema pode crescer repentinamente. Um formulário que recebia uma mensagem indesejada por semana pode começar a receber dezenas por dia depois que sua URL é adicionada a uma lista de bots. Alterar o endereço de e-mail de destino raramente resolve o problema subjacente, pois as mensagens continuam sendo enviadas pela loja virtual.
Quais são os principais problemas causados pelo spam em formulários?
O maior problema é que as solicitações de clientes reais ficam mais difíceis de identificar. Se uma solicitação importante de venda no atacado, uma dúvida sobre um pedido ou uma pergunta sobre um produto ficar escondida entre mensagens automatizadas, a demora na resposta poderá fazer com que a loja perca uma venda.
- Tempo de suporte desperdiçado: A equipe precisa abrir, analisar e excluir mensagens repetidas.
- Solicitações de clientes ignoradas: Mensagens legítimas ficam ocultas ou são marcadas incorretamente como spam.
- Dados analíticos comprometidos: Leads falsos tornam os relatórios de contato e conversão pouco confiáveis.
- Riscos de segurança: Mensagens de spam podem incluir links de phishing, anexos suspeitos ou tentativas de falsidade ideológica.
- Problemas de entregabilidade de e-mails: Regras agressivas da caixa de entrada podem acabar filtrando notificações legítimas da Shopify.
O spam de contato é diferente de um cliente problemático que faz pedidos. Antes de usar ferramentas para bloquear clientes, confirme se a atividade vem de um bot de formulário ou de uma conta de cliente real. Meu guia para bloquear ou adicionar clientes da Shopify a uma lista de bloqueio explica a diferença e as opções disponíveis.
Qual é a melhor maneira de impedir spam em formulários de contato na Shopify?
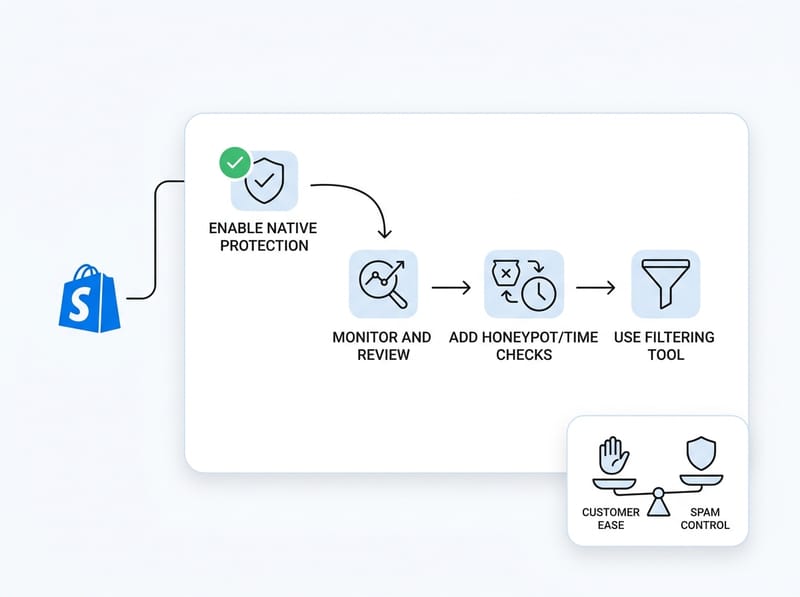
A melhor maneira de impedir spam em formulários de contato da Shopify é usar uma proteção em camadas. Primeiro, ative a proteção nativa contra spam da Shopify, monitore os resultados, adicione um honeypot e verificações de tempo de envio se necessário e use uma ferramenta de filtragem dedicada somente quando os controles mais simples não forem suficientes.
Nenhum método isolado detecta todos os envios automatizados. Ao mesmo tempo, adicionar desafios demais pode frustrar os clientes e reduzir as taxas de preenchimento de formulários legítimos. O objetivo é bloquear automações evidentes e, ao mesmo tempo, manter a proteção praticamente invisível na experiência do cliente.
| Método | Mais indicado para | Atrito para o cliente | Principal limitação |
|---|---|---|---|
| hCaptcha da Shopify | Todas as lojas Shopify | Baixo na maioria das sessões | Bots avançados ainda podem passar |
| Campo honeypot | Spam automatizado básico | Nenhum quando implementado corretamente | Bots mais inteligentes podem ignorar campos ocultos |
| Verificação do tempo de envio | Envios instantâneos de bots | Nenhum | Verificações no lado do cliente podem ser contornadas |
| Filtro de spam dedicado | Spam persistente ou em grande volume | Baixo a moderado | Pode gerar falsos positivos |
| Substituir o formulário pelo Chatkit | Lojas que preferem suporte por conversa | Baixo | Exige uma mudança no fluxo de trabalho do suporte |
| Regras da caixa de entrada | Limpar mensagens indesejadas recorrentes | Nenhum | Não impede o envio original |
Recomendo alterar uma camada por vez e avaliar o resultado por pelo menos sete dias. Assim, fica mais fácil identificar o que funcionou e reverter uma regra caso mensagens legítimas desapareçam.
Como ativar a proteção contra spam integrada da Shopify?
Ative o hCaptcha integrado da Shopify na área de proteção contra spam das preferências da sua loja virtual. Essa deve ser a primeira correção para qualquer loja afetada, pois é uma solução nativa, rápida de configurar e desenvolvida para proteger formulários da Shopify.
- Abra o admin da Shopify.
- Acesse Loja virtual.
- Selecione Preferências.
- Localize a seção chamada Proteção contra spam.
- Ative a proteção para formulários de contato e comentários do blog.
- Salve as alterações e teste o formulário em uma janela privativa do navegador.
A Shopify usa o hCaptcha para analisar envios de formulários e apresentar um desafio quando a atividade parece suspeita. A Shopify fornece mais detalhes em sua documentação oficial sobre CAPTCHA da Shopify.
Não presuma que o hCaptcha não está funcionando só porque os clientes não veem um desafio visual. Sistemas CAPTCHA modernos costumam analisar o comportamento em segundo plano e apresentar desafios apenas aos visitantes de maior risco. O funcionamento invisível é intencional e geralmente causa menos atrito do que obrigar todos os compradores a resolver um teste de imagens.
E se a configuração de proteção contra spam já estiver ativada?
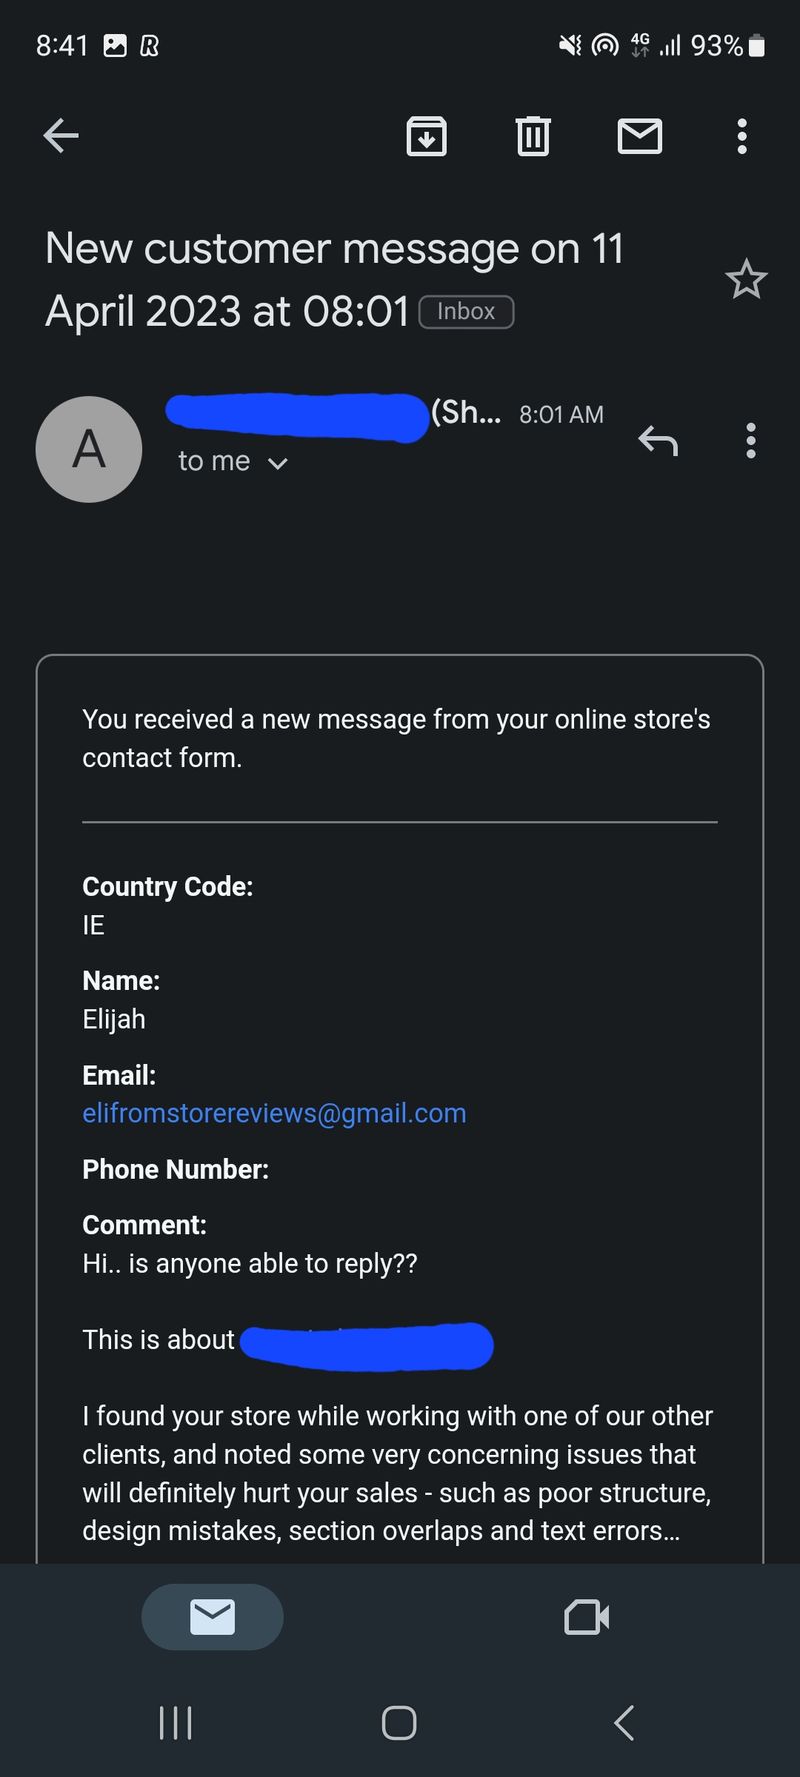
Se a proteção contra spam da Shopify já estiver ativada, confirme se as mensagens estão vindo do formulário de contato nativo, e não de outro formulário incorporado, popup ou construtor de páginas. Formulários de terceiros podem usar seus próprios endpoints de envio e exigir uma proteção separada.
Envie uma solicitação de teste e verifique o formato do e-mail. Compare-o com as mensagens indesejadas, incluindo o assunto, o endereço de resposta e os campos incluídos. Essa verificação simples muitas vezes revela que o spam está entrando por uma landing page antiga ou por um formulário de app que o lojista esqueceu que ainda estava publicado.
O guia da Shopify sobre criação e gerenciamento de páginas de contato pode ajudar você a verificar qual modelo está atribuído à página. Se precisar de instruções mais detalhadas, também publiquei um guia específico sobre como evitar spam em um formulário de contato da Shopify.
Como um honeypot impede spam em formulários de contato da Shopify?
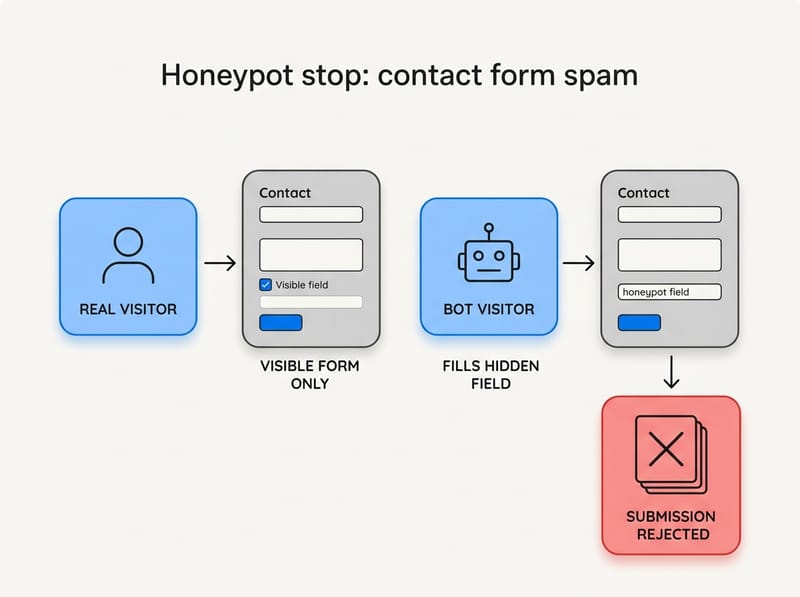
Um honeypot é um campo oculto do formulário que visitantes reais deixam vazio, mas que bots básicos preenchem automaticamente. Quando esse campo oculto contém um valor, o envio pode ser rejeitado ou ignorado por ser considerado um provável spam.
Os honeypots funcionam porque muitos bots simples tentam preencher todos os campos de entrada encontrados no HTML de uma página. Um campo configurado corretamente permanece disponível para ferramentas automatizadas, mas fica fora da vista e do caminho de navegação pelo teclado dos visitantes reais.
Como implementar um honeypot na Shopify?
Um honeypot da Shopify deve usar um nome de campo discreto, permanecer acessível à lógica de validação e evitar confundir tecnologias assistivas. Ele não deve depender apenas de um nome genérico, como website, pois bots avançados talvez já saibam que devem ignorá-lo.
- Duplique o tema publicado antes de fazer alterações no código.
- Localize a seção do formulário de contato ou o modelo de contato no editor de temas.
- Adicione um campo não essencial destinado exclusivamente à detecção de bots.
- Oculte-o sem transformá-lo em um campo normal para o cliente.
- Adicione uma validação que impeça o processamento quando o campo contiver um valor.
- Quando possível, teste em computadores, dispositivos móveis, navegação por teclado e leitores de tela.
A Shopify explica como acessar os arquivos do tema com segurança em sua documentação sobre edição do código do tema. Se você não se sentir confortável editando Liquid e JavaScript, recorra a um desenvolvedor ou a uma ferramenta antispam bem avaliada em vez de fazer testes em um tema publicado.
Um honeypot não é uma barreira de segurança completa. Um bot pode inspecionar o CSS, reconhecer campos ocultos ou enviar uma solicitação diretamente ao endpoint do formulário. Ainda assim, ele é útil porque detecta automações pouco sofisticadas com baixo custo antes que uma filtragem mais robusta seja necessária.
Como as verificações do tempo de envio identificam bots?
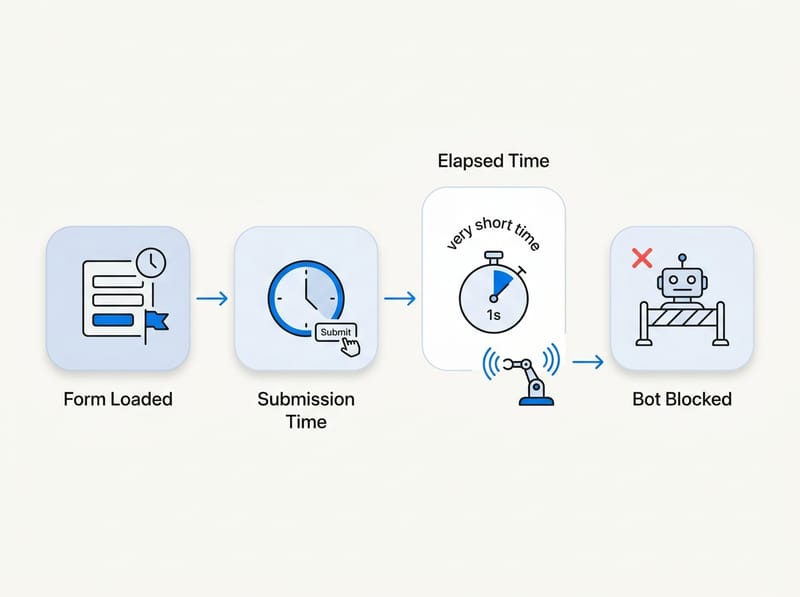
As verificações do tempo de envio identificam formulários preenchidos mais rapidamente do que uma pessoa conseguiria ler e digitar de maneira realista. Um formulário de contato enviado dentro de um ou dois segundos após o carregamento é um forte indício de automação.
A implementação registra o momento em que o formulário foi carregado e compara esse timestamp com o horário do envio. Se o tempo decorrido estiver abaixo de um limite definido, a loja poderá rejeitar o envio ou solicitar outra etapa de verificação.
Na minha experiência, um limite de aproximadamente dois a três segundos detecta scripts evidentes sem afetar a maioria dos clientes. No entanto, ele deve ser tratado como um sinal, não como prova absoluta, pois o preenchimento automático do navegador e os gerenciadores de senhas podem ajudar usuários reais a preencher formulários rapidamente.
Os bots podem contornar uma verificação baseada em tempo?
Sim. Bots sofisticados podem esperar antes de enviar o formulário ou ignorar completamente o JavaScript da loja. As verificações de tempo são mais eficazes quando combinadas com hCaptcha, um honeypot e filtragem no lado do servidor.
Por isso, eu não investiria horas criando defesas complexas no lado do cliente. A validação em JavaScript ajuda a reduzir o ruído, mas qualquer recurso executado inteiramente no navegador do visitante pode ser inspecionado ou ignorado. O Guia de Testes de Segurança Web da OWASP oferece um contexto mais amplo sobre por que os controles no lado do cliente não devem ser considerados uma proteção completa.
Devo instalar um app antispam?
Instale um app antispam quando o hCaptcha nativo e os controles simples do tema não conseguirem reduzir o problema. Uma ferramenta dedicada é mais útil para lojas que recebem spam persistente, direcionado ou em grande volume.
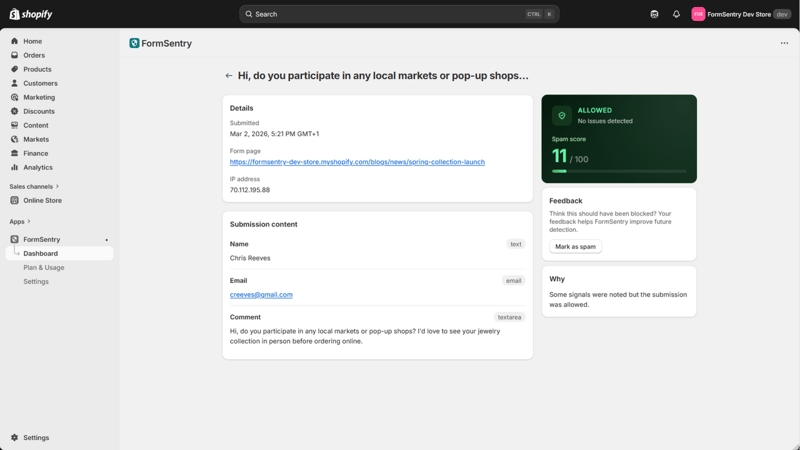
Procure filtragem invisível, controles por palavras-chave, sinais de reputação, registros de envios e uma opção para revisar solicitações bloqueadas. O registro de revisão é importante porque uma regra agressiva pode sinalizar incorretamente uma mensagem curta, mas legítima, como a de um comprador atacadista solicitando uma tabela de preços.
Eu daria preferência a um app que explicasse por que cada envio foi bloqueado. Uma ferramenta do tipo caixa-preta pode reduzir o volume da caixa de entrada, mas não permite descobrir se mensagens valiosas de clientes desapareceram junto com o spam.
Como devo testar um app antispam?
Teste um app antispam com mensagens realistas de clientes antes de depender dele. Envie solicitações usando diferentes dispositivos, redes, provedores de e-mail e tamanhos de mensagem. Depois, confirme se todas chegaram à caixa de entrada correta.
- Envie uma pergunta curta sobre a disponibilidade de um produto.
- Envie uma solicitação mais longa de venda no atacado, com vários nomes de produtos.
- Inclua um número de pedido e uma dúvida sobre entrega.
- Teste os idiomas mais usados pelos seus clientes.
- Experimente uma mensagem que contenha uma URL legítima de produto.
- Revise diariamente o registro de mensagens bloqueadas durante a primeira semana.
Os falsos positivos são o principal risco de uma filtragem rigorosa. Uma solução que bloqueia todas as mensagens contendo uma URL, por exemplo, também pode bloquear um cliente que compartilha uma página de produto ou um link para uma foto.
Posso remover o formulário de contato e usar o Chatkit?
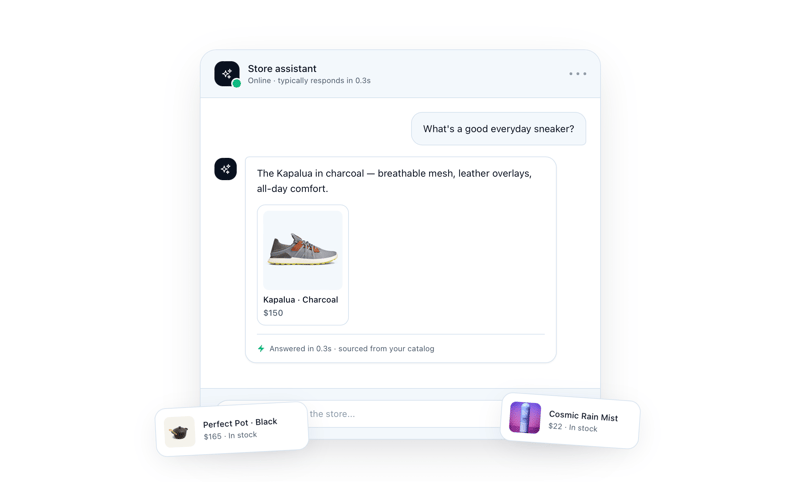
Sim. Se a sua loja não precisa de um formulário semelhante a um e-mail, o Chatkit permite eliminar completamente o formulário de contato e transferir as perguntas dos clientes para um fluxo de trabalho baseado em chat. Remover o formulário público também elimina da loja esse alvo específico de envios automatizados.
Você pode conhecer o Chatkit na Shopify App Store. Essa abordagem é particularmente atraente quando a maioria dos contatos envolve dúvidas antes da compra, perguntas sobre produtos ou conversas simples de suporte que se beneficiam de uma interface mais imediata.
Do ponto de vista de um desenvolvedor de apps, reduzir o número de campos expostos costuma ser mais simples do que adicionar filtros repetidamente a um fluxo de trabalho ultrapassado. Se a página de contato quase não gera leads valiosos, mas produz spam diariamente, substituí-la pode ser mais prático do que continuar protegendo-a.
Quando substituir o formulário é a escolha certa?
Substituir o formulário é a escolha certa quando os clientes querem respostas rápidas e sua equipe consegue gerenciar as conversas com consistência. Essa opção é menos adequada quando a empresa precisa de cadastros estruturados, envio detalhado de arquivos, notificações legais ou solicitações longas de vendas no atacado.
Antes de remover o formulário, analise os últimos 30 a 90 dias de solicitações legítimas. Classifique-as por finalidade e verifique se o chat consegue atender a cada categoria. Você pode descobrir que uma seção simples de perguntas frequentes, uma página de rastreamento de pedidos e o Chatkit conseguem substituir a maior parte da demanda do formulário antigo.
Mantenha pelo menos um método de suporte claramente divulgado e informe os prazos esperados de resposta. Eliminar o spam não deve dificultar o contato de clientes reais com a empresa.
Os filtros da caixa de entrada podem impedir o spam do formulário de contato?
Os filtros da caixa de entrada podem organizar ou excluir mensagens indesejadas recorrentes, mas não impedem os bots de enviar o formulário. Use regras de e-mail como uma camada de limpeza, não como sua principal defesa.
Crie regras para frases muito específicas, padrões recorrentes de remetentes ou assuntos que nunca aparecem em solicitações legítimas. Envie as mensagens correspondentes para uma pasta temporária de revisão em vez de excluí-las permanentemente, principalmente durante as primeiras semanas.
Evite regras amplas que bloqueiem domínios inteiros de e-mail ou palavras comuns, como marketing, pedido, site ou ajuda. Esses termos podem aparecer facilmente em solicitações legítimas de clientes. Se o spam parecer vir do seu próprio domínio, verifique também a configuração de autenticação de e-mail usando meu guia de configuração do DMARC para a Shopify.
O que devo evitar ao tentar bloquear spam?
Evite alterações que criem mais atrito para os clientes do que proteção. Exigir que cada visitante resolva vários desafios, entre em uma conta ou preencha um formulário excessivamente longo pode reduzir o spam, mas também diminuir a quantidade de leads valiosos.
- Não publique seu endereço de e-mail como a única solução. Endereços públicos podem ser coletados por outros bots.
- Não bloqueie países inteiros sem evidências. Isso pode excluir clientes e viajantes.
- Não dependa apenas de JavaScript. Solicitações diretas podem contornar as verificações do navegador.
- Não exclua mensagens bloqueadas imediatamente. Mantenha um período de revisão para identificar falsos positivos.
- Não acumule várias ferramentas CAPTCHA. Scripts sobrepostos podem prejudicar a acessibilidade e o preenchimento do formulário.
- Não edite o tema publicado sem um backup. Um pequeno erro em Liquid pode quebrar a página de contato.
Se você precisa especificamente de um desafio visível ou personalizado, leia meu guia sobre como adicionar o Google reCAPTCHA à Shopify. Na maioria dos casos, eu ainda testaria a proteção nativa da Shopify antes de introduzir outro script.
Qual é o plano passo a passo recomendado?
O plano recomendado é começar pelo controle nativo que causa menos atrito e avançar para outras medidas somente se o spam continuar. A maioria das lojas não deve começar com código personalizado nem com vários apps sobrepostos.
- Confirme a origem. Verifique se as mensagens vêm do formulário de contato nativo da Shopify.
- Ative o hCaptcha da Shopify. Habilite a proteção contra spam para formulários e comentários do blog.
- Monitore por sete dias. Registre o volume diário de spam e verifique se mensagens de clientes foram perdidas.
- Adicione um honeypot. Use uma cópia do tema e teste cuidadosamente a acessibilidade.
- Adicione um sinal de tempo. Sinalize envios concluídos em uma velocidade impossível.
- Avalie um filtro dedicado. Escolha um com registros e motivos de bloqueio fáceis de entender.
- Considere o Chatkit. Remova completamente o formulário de contato se o chat combinar melhor com a maneira como os clientes pedem ajuda.
- Use regras da caixa de entrada por último. Filtre as mensagens repetidas restantes sem bloquear amplamente solicitações legítimas.
Quando soluciono esse tipo de problema na Shopify, altero uma variável por vez. Essa abordagem pode parecer mais lenta, mas oferece uma resposta confiável sobre qual camada reduziu o spam e se ela afetou oportunidades reais de conversão.
Como saber se a solução está funcionando?
Sua solução está funcionando quando o volume de spam diminui sem uma queda correspondente nas solicitações legítimas de contato. Acompanhe os dois resultados em vez de avaliar o sucesso apenas por uma caixa de entrada mais limpa.
Registre semanalmente a quantidade de mensagens de spam, solicitações legítimas, envios bloqueados e falsos positivos recuperados. Se você normalmente recebe 20 solicitações válidas e esse número cair repentinamente para duas após a inclusão de uma regra rigorosa, investigue antes de presumir que o interesse dos clientes desapareceu.
A configuração ideal é praticamente invisível para compradores reais. Para a maioria das lojas, isso significa começar pelo hCaptcha nativo, adicionar um ou dois sinais passivos de bots e manter um processo transparente de filtragem. Se a manutenção do formulário continuar desperdiçando tempo, substituí-lo pelo Chatkit pode ser a solução mais simples no longo prazo.