
Spam via contactformulieren is voor Shopify-verkopers meer dan alleen een ergernis in hun inbox. Geautomatiseerde inzendingen kunnen echte supportverzoeken verbergen, kostbare werktijd verspillen, leadrapportages vertekenen en riskante links in dagelijkse workflows introduceren. Op basis van mijn ervaring met het bouwen van Shopify-apps is de beste oplossing een gelaagde aanpak die begint met de ingebouwde hCaptcha van Shopify, zo nodig lichte botcontroles toevoegt en het formulier volledig vervangt wanneer chat beter past.
Waarom ontvangt mijn Shopify-contactformulier zoveel spam?
Shopify-contactformulieren ontvangen spam omdat ze openbaar en voorspelbaar zijn en bots ze tegen lage kosten kunnen invullen. De meeste aanvallen zijn geautomatiseerde campagnes die op zoek zijn naar backlinks, potentiële klanten, kwetsbare websites of actieve e-mailadressen.
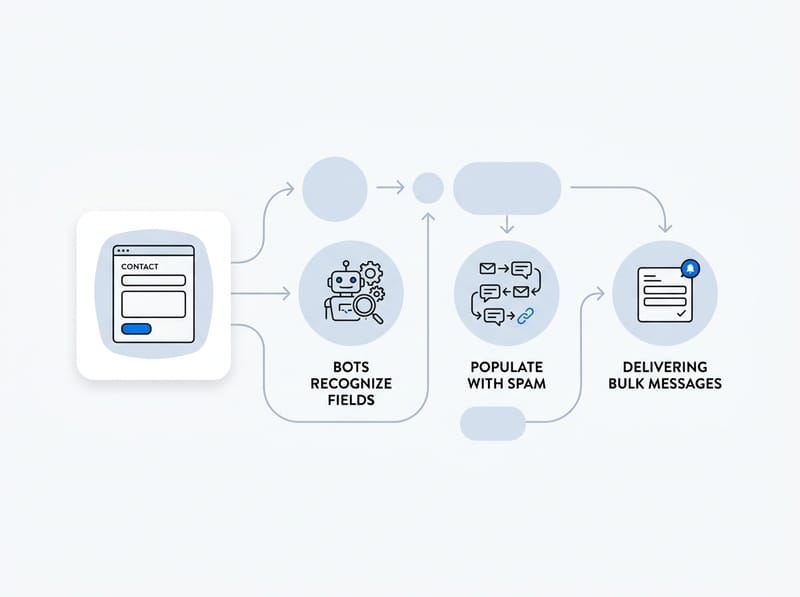
Een standaard Shopify-contactpagina bevat meestal bekende velden zoals naam, e-mailadres, telefoonnummer en bericht. Bots herkennen deze velden, vullen ze in en verzenden het formulier binnen enkele seconden. Ze hoeven de pagina niet eens te laden of ermee te communiceren zoals een echte klant dat zou doen.
Het probleem kan plotseling toenemen. Een formulier dat één ongewenst bericht per week ontving, kan tientallen berichten per dag gaan ontvangen nadat de URL aan een botlijst is toegevoegd. Het wijzigen van het e-mailadres van de ontvanger lost het onderliggende probleem zelden op, omdat de berichten nog steeds via de webshop worden verzonden.
Wat zijn de belangrijkste problemen die spam via formulieren veroorzaakt?
Het grootste probleem is dat echte vragen van klanten moeilijker te herkennen zijn. Als een belangrijke groothandelsaanvraag, vraag over een bestelling of productvraag tussen geautomatiseerde berichten verdwijnt, kunnen vertraagde reacties de winkel rechtstreeks een verkoop kosten.
- Verspilde supporttijd: Medewerkers moeten herhaalde berichten openen, controleren en verwijderen.
- Gemiste klantvragen: Legitieme berichten raken ondergesneeuwd of worden ten onrechte als spam gemarkeerd.
- Vervuilde analyses: Neppe leads maken contact- en conversierapporten onbetrouwbaar.
- Beveiligingsrisico's: Spamberichten kunnen phishinglinks, verdachte bijlagen of pogingen tot identiteitsmisbruik bevatten.
- Problemen met e-mailbezorging: Strenge inboxregels kunnen uiteindelijk legitieme Shopify-meldingen filteren.
Contactspam is iets anders dan een problematische klant die bestellingen plaatst. Controleer voordat je tools voor het blokkeren van klanten gebruikt of de activiteit afkomstig is van een formulierbot of van een echt klantaccount. Mijn handleiding voor het blokkeren of op een zwarte lijst plaatsen van Shopify-klanten legt het verschil en de beschikbare opties uit.
Wat is de beste manier om spam via contactformulieren op Shopify te stoppen?
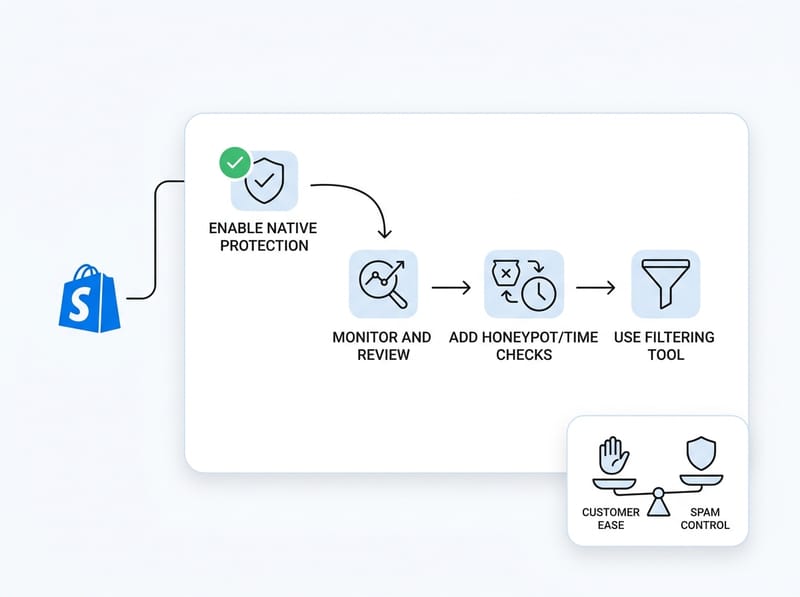
De beste manier om spam via Shopify-contactformulieren te stoppen, is door gelaagde bescherming te gebruiken. Schakel eerst de ingebouwde spambescherming van Shopify in, houd de resultaten in de gaten, voeg indien nodig een honeypot en controles op de indieningstijd toe en gebruik alleen een gespecialiseerde filtertool wanneer eenvoudigere maatregelen onvoldoende zijn.
Geen enkele methode houdt elke geautomatiseerde inzending tegen. Tegelijkertijd kunnen te veel controles klanten frustreren en het aantal daadwerkelijk ingevulde formulieren verlagen. Het doel is om duidelijke automatisering te blokkeren terwijl de controle voor klanten vrijwel onzichtbaar blijft.
| Methode | Het meest geschikt voor | Hinder voor klanten | Belangrijkste beperking |
|---|---|---|---|
| Shopify hCaptcha | Elke Shopify-winkel | Laag tijdens de meeste sessies | Geavanceerde bots kunnen er nog steeds doorheen komen |
| Honeypotveld | Eenvoudige geautomatiseerde spam | Geen bij een correcte implementatie | Slimmere bots kunnen verborgen velden negeren |
| Controle op indieningstijd | Directe inzendingen door bots | Geen | Controles aan de clientzijde kunnen worden omzeild |
| Gespecialiseerd spamfilter | Aanhoudende spam of grote hoeveelheden spam | Laag tot gemiddeld | Kan fout-positieve resultaten opleveren |
| Het formulier vervangen door Chatkit | Winkels die de voorkeur geven aan support via gesprekken | Laag | Vereist een wijziging in de supportworkflow |
| Regels voor de e-mailinbox | Het opruimen van terugkerende ongewenste berichten | Geen | Stopt de oorspronkelijke inzending niet |
Ik raad aan om steeds één beschermingslaag tegelijk te wijzigen en het resultaat minimaal zeven dagen te meten. Zo kun je gemakkelijker bepalen wat heeft gewerkt en een regel terugdraaien als legitieme berichten verdwijnen.
Hoe schakel ik de ingebouwde spambescherming van Shopify in?
Schakel de ingebouwde hCaptcha van Shopify in via het gedeelte voor spambescherming in de voorkeuren van je webshop. Dit moet de eerste oplossing voor elke getroffen winkel zijn, omdat de functie ingebouwd en snel te configureren is en speciaal is ontworpen om Shopify-formulieren te beschermen.
- Open je Shopify-beheercentrum.
- Ga naar Webshop.
- Selecteer Voorkeuren.
- Zoek het gedeelte met de naam Spambescherming.
- Schakel bescherming voor contactformulieren en blogreacties in.
- Sla je wijzigingen op en test het formulier in een privévenster van je browser.
Shopify gebruikt hCaptcha om formulierinzendingen te analyseren en een controle te tonen wanneer activiteit verdacht lijkt. Shopify biedt meer informatie in de officiële Shopify-documentatie over CAPTCHA.
Ga er niet van uit dat hCaptcha niet werkt omdat klanten geen zichtbare puzzel te zien krijgen. Moderne CAPTCHA-systemen analyseren gedrag vaak op de achtergrond en tonen alleen een controle aan bezoekers met een hoger risico. De onzichtbare werking is bewust zo ontworpen en veroorzaakt meestal minder hinder dan wanneer elke bezoeker een afbeeldingstest moet oplossen.
Wat als de instelling voor spambescherming al is ingeschakeld?
Als de spambescherming van Shopify al is ingeschakeld, controleer dan of de berichten via het ingebouwde contactformulier binnenkomen en niet via een ander ingesloten formulier, een pop-up of een paginabouwer. Formulieren van derden kunnen hun eigen indieningseindpunten gebruiken en afzonderlijke bescherming vereisen.
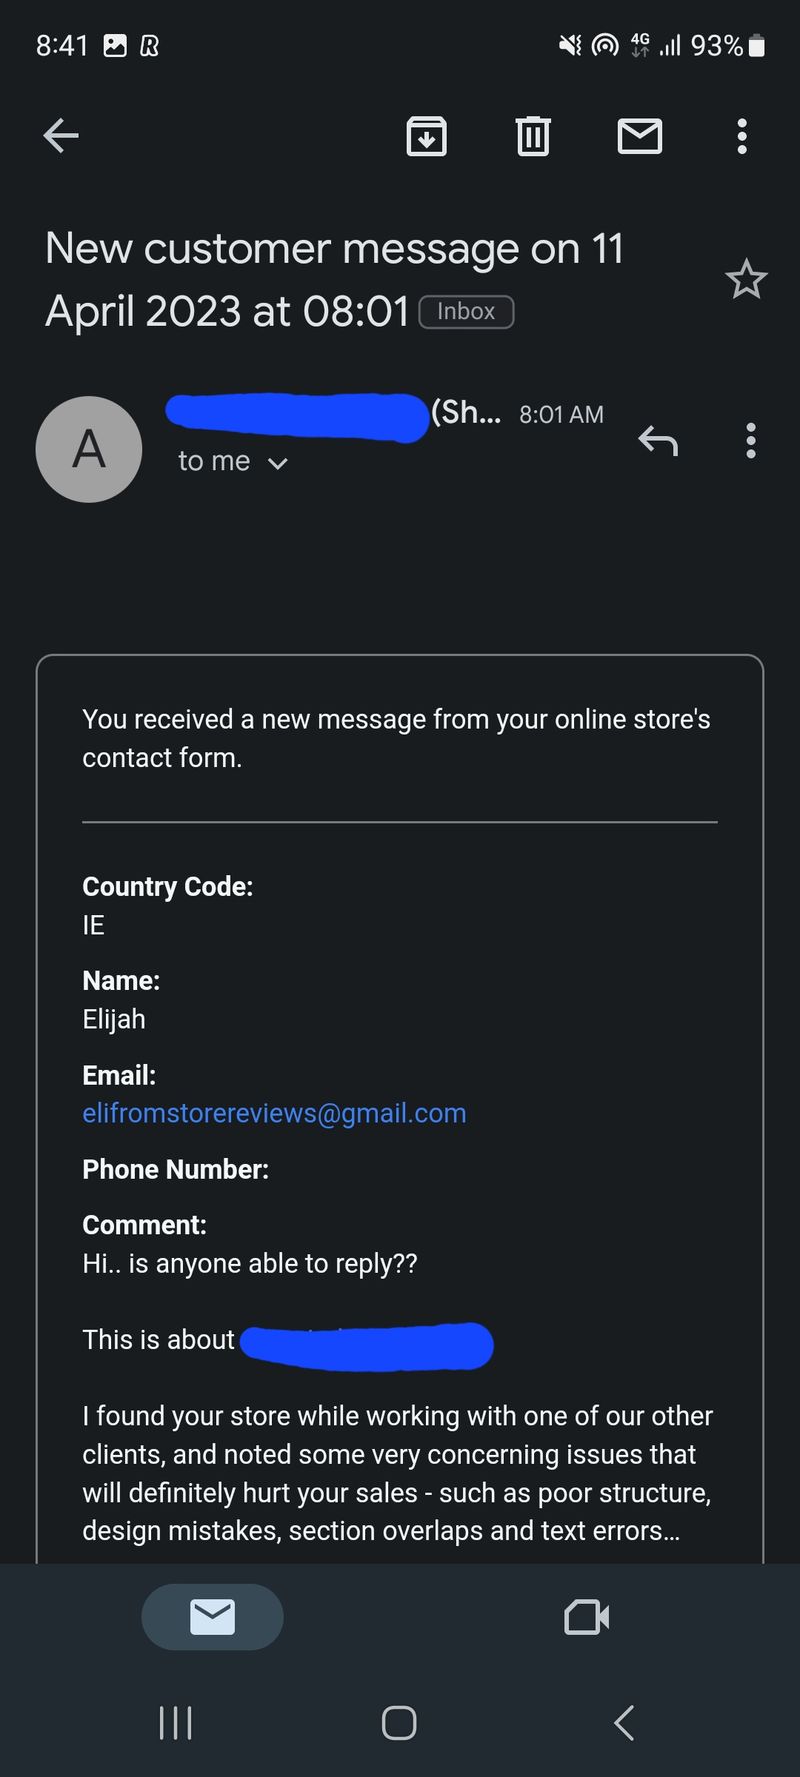
Verzend een testvraag en controleer de opmaak van de e-mail. Vergelijk deze met de ongewenste berichten, inclusief de onderwerpregel, het antwoordadres en de opgenomen velden. Deze eenvoudige controle maakt vaak duidelijk dat de spam binnenkomt via een oude landingspagina of een appformulier waarvan de verkoper was vergeten dat het nog gepubliceerd was.
De Shopify-handleiding voor het maken en beheren van contactpagina's kan je helpen controleren welke template aan de pagina is toegewezen. Als je een uitgebreidere uitleg nodig hebt, heb ik ook een aparte handleiding gepubliceerd over het voorkomen van spam via een Shopify-contactformulier.
Hoe stopt een honeypot spam via Shopify-contactformulieren?
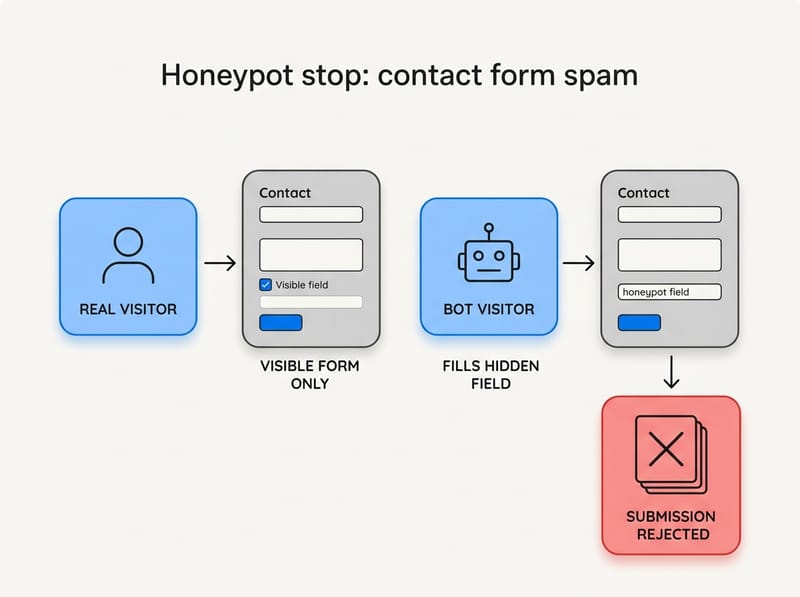
Een honeypot is een verborgen formulierveld dat echte bezoekers leeg laten, maar dat eenvoudige bots automatisch invullen. Wanneer het verborgen veld een waarde bevat, kan de inzending als waarschijnlijke spam worden geweigerd of genegeerd.
Honeypots werken omdat veel eenvoudige bots elk invoerveld proberen in te vullen dat ze in de HTML van een pagina aantreffen. Een correct geconfigureerd veld blijft beschikbaar voor geautomatiseerde tools, maar blijft buiten beeld en buiten het navigatiepad van het toetsenbord voor echte bezoekers.
Hoe moet een Shopify-honeypot worden geïmplementeerd?
Een Shopify-honeypot moet een onopvallende veldnaam gebruiken, toegankelijk blijven voor de validatielogica en ondersteunende technologie niet in de war brengen. Gebruik niet alleen een algemene naam zoals website, omdat geavanceerde bots mogelijk al weten dat ze dit veld moeten overslaan.
- Dupliceer je actieve thema voordat je wijzigingen in de code aanbrengt.
- Zoek het contactformuliergedeelte of de contacttemplate in de thema-editor.
- Voeg een niet-essentieel veld toe dat uitsluitend bedoeld is om bots te detecteren.
- Verberg het zonder er een normaal invoerveld voor klanten van te maken.
- Voeg validatie toe die verwerking voorkomt wanneer het veld een waarde bevat.
- Test waar mogelijk op desktop, mobiel, toetsenbordnavigatie en met een schermlezer.
Shopify legt in de documentatie over het bewerken van themacode uit hoe je themabestanden veilig opent. Als je je niet prettig voelt bij het bewerken van Liquid en JavaScript, schakel dan een ontwikkelaar in of gebruik een beoordeelde antispamtool in plaats van op een actief thema te experimenteren.
Een honeypot is geen volledige beveiligingsgrens. Een bot kan de CSS inspecteren, verborgen velden herkennen of rechtstreeks een verzoek naar het eindpunt van het formulier sturen. Toch blijft een honeypot nuttig, omdat deze eenvoudige automatisering tegen lage kosten tegenhoudt voordat zwaardere filtering nodig wordt.
Hoe herkennen controles op de indieningstijd bots?
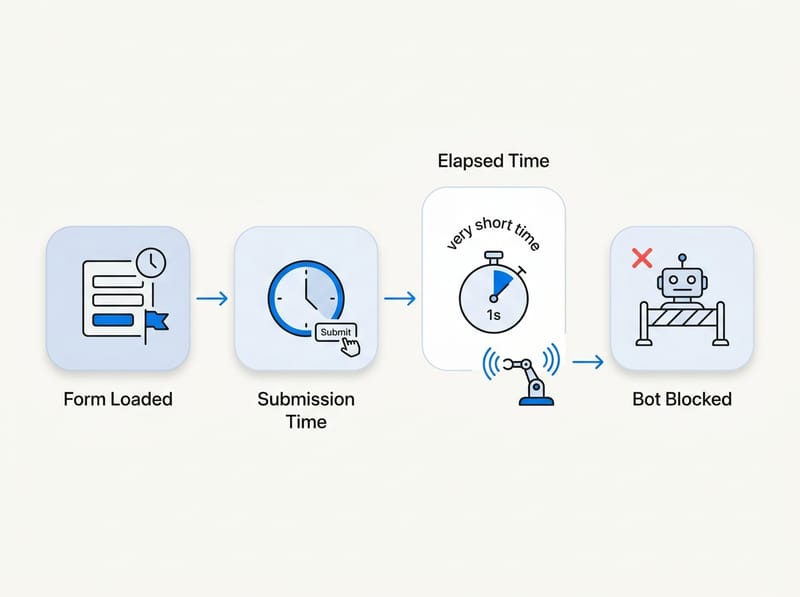
Controles op de indieningstijd herkennen formulieren die sneller zijn ingevuld dan een mens ze realistisch gezien kan lezen en invullen. Een contactformulier dat binnen één of twee seconden na het laden wordt verzonden, is een sterk signaal van automatisering.
De implementatie registreert wanneer het formulier is geladen en vergelijkt dat tijdstip met het moment van verzenden. Als de verstreken tijd onder een gekozen drempel ligt, kan de webshop de inzending weigeren of om een extra verificatiestap vragen.
Mijn ervaring is dat een drempel van ongeveer twee tot drie seconden duidelijke scripts tegenhoudt zonder de meeste klanten te hinderen. Beschouw dit echter als een signaal en niet als absoluut bewijs, omdat automatisch invullen in browsers en wachtwoordmanagers echte gebruikers kunnen helpen formulieren snel in te vullen.
Kunnen bots een tijdgebaseerde controle omzeilen?
Ja, geavanceerde bots kunnen wachten voordat ze een formulier verzenden of JavaScript in de webshop volledig omzeilen. Tijdcontroles zijn het effectiefst in combinatie met hCaptcha, een honeypot en filtering aan de serverzijde.
Daarom zou ik geen uren investeren in het bouwen van ingewikkelde beveiliging aan de clientzijde. JavaScript-validatie helpt om ruis te verminderen, maar alles wat volledig in de browser van de bezoeker wordt uitgevoerd, kan worden geïnspecteerd of overgeslagen. De OWASP Web Security Testing Guide biedt meer context over waarom maatregelen aan de clientzijde niet als volledige bescherming mogen worden beschouwd.
Moet ik een antispam-app installeren?
Installeer een antispam-app wanneer de ingebouwde hCaptcha en lichte maatregelen in het thema het probleem onvoldoende verminderen. Een gespecialiseerde tool is vooral nuttig voor winkels die aanhoudende, grootschalige of gerichte spam ontvangen.
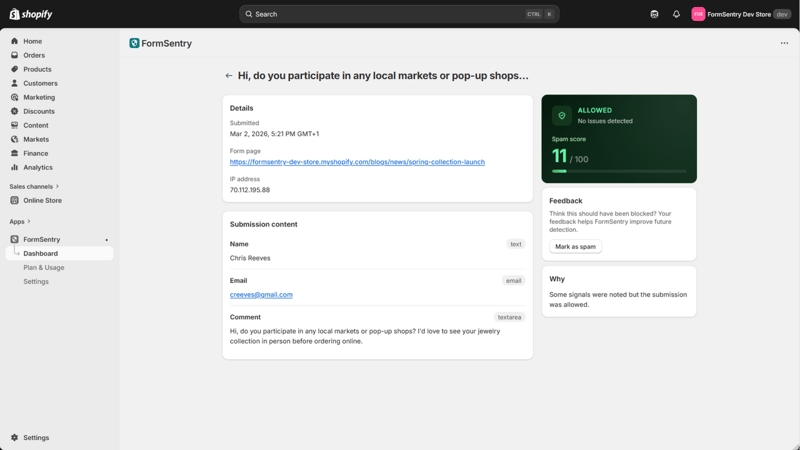
Zoek naar onzichtbare filtering, trefwoordinstellingen, reputatiesignalen, inzendingslogs en een optie om geblokkeerde vragen te controleren. Het controlelogboek is belangrijk, omdat een strenge regel een kort maar legitiem bericht ten onrechte kan markeren, zoals een groothandelskoper die om een prijslijst vraagt.
Ik zou de voorkeur geven aan een app die uitlegt waarom elke inzending is geblokkeerd. Een ondoorzichtige tool kan het aantal berichten in je inbox verminderen, maar biedt geen manier om vast te stellen of waardevolle klantberichten samen met de spam zijn verdwenen.
Hoe moet ik een antispam-app testen?
Test een antispam-app met realistische klantberichten voordat je erop vertrouwt. Verzend vragen vanaf verschillende apparaten en netwerken, met verschillende e-mailproviders en berichtlengtes, en controleer vervolgens of elk bericht in de juiste inbox aankomt.
- Stuur een korte vraag over de beschikbaarheid van een product.
- Stuur een langere groothandelsaanvraag met meerdere productnamen.
- Neem een bestelnummer en een vraag over verzending op.
- Test veelgebruikte talen van je klanten.
- Probeer een bericht met een legitieme product-URL.
- Controleer tijdens de eerste week dagelijks het logboek met geblokkeerde berichten.
Fout-positieve resultaten vormen het grootste risico van strenge filtering. Een oplossing die bijvoorbeeld alle berichten met een URL blokkeert, kan ook een klant blokkeren die een productpagina of link naar een foto deelt.
Kan ik het contactformulier verwijderen en in plaats daarvan Chatkit gebruiken?
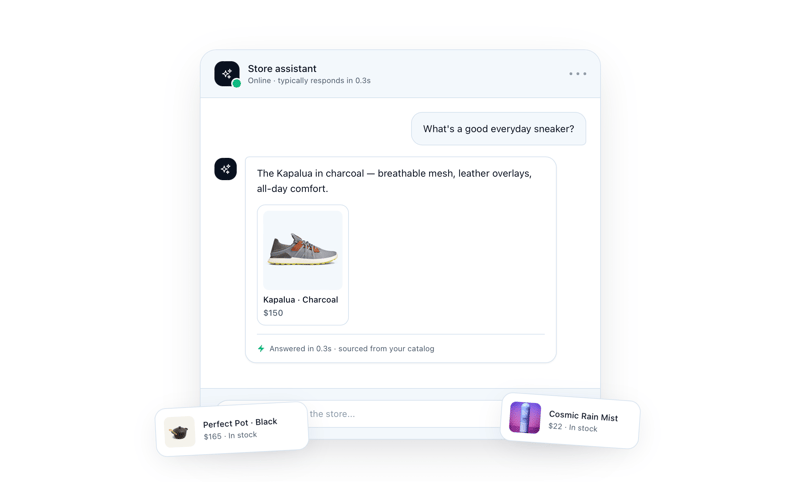
Ja. Als je winkel geen formulier in e-mailstijl nodig heeft, kun je met Chatkit het contactformulier volledig verwijderen en klantvragen naar een chatworkflow verplaatsen. Door het openbare formulier te verwijderen, verdwijnt ook dat specifieke doelwit voor formulierinzendingen uit je webshop.
Je kunt Chatkit bekijken in de Shopify App Store. Deze aanpak is vooral aantrekkelijk wanneer de meeste contactverzoeken bestaan uit vragen vóór aankoop, productvragen of eenvoudige supportgesprekken die baat hebben bij een directere interface.
Vanuit het perspectief van een appontwikkelaar is het verminderen van het aantal openbare invoervelden vaak netter dan steeds opnieuw filters aan een verouderde workflow toe te voegen. Als de contactpagina bijna geen waardevolle leads oplevert maar wel dagelijks spam genereert, kan vervanging praktischer zijn dan bescherming.
Wanneer is het vervangen van het formulier de juiste keuze?
Het vervangen van het formulier is de juiste keuze wanneer klanten snel antwoord willen en je team gesprekken consequent kan afhandelen. Het is minder geschikt wanneer het bedrijf gestructureerde aanvragen, uitgebreide bestandsinzendingen, juridische kennisgevingen of lange groothandelsaanvragen nodig heeft.
Bekijk voordat je het formulier verwijdert de legitieme vragen van de afgelopen 30 tot 90 dagen. Deel ze op doel in en controleer of chat elke categorie kan afhandelen. Mogelijk ontdek je dat een eenvoudige FAQ, een pagina voor het volgen van bestellingen en Chatkit het grootste deel van de werklast van het oude formulier kunnen vervangen.
Publiceer duidelijk ten minste één supportmethode en vermeld de verwachte reactietijden. Het verwijderen van spam mag het voor echte klanten niet moeilijker maken om contact op te nemen met het bedrijf.
Kunnen inboxfilters spam via contactformulieren stoppen?
Inboxfilters kunnen terugkerende ongewenste berichten ordenen of verwijderen, maar voorkomen niet dat bots het formulier verzenden. Gebruik e-mailregels als een opruimlaag en niet als je belangrijkste verdediging.
Maak regels voor zeer specifieke zinnen, terugkerende afzenderpatronen of onderwerpregels die nooit in legitieme verzoeken voorkomen. Stuur overeenkomende berichten naar een tijdelijke controlemap in plaats van ze permanent te verwijderen, vooral tijdens de eerste weken.
Vermijd brede regels die volledige e-maildomeinen of algemene woorden zoals marketing, bestelling, website of hulp blokkeren. Deze termen kunnen gemakkelijk in echte klantvragen voorkomen. Als de spam afkomstig lijkt te zijn van je eigen domein, controleer dan ook je instellingen voor e-mailverificatie met mijn handleiding voor het instellen van Shopify DMARC.
Wat moet ik vermijden wanneer ik spam probeer te blokkeren?
Vermijd wijzigingen die meer hinder voor klanten veroorzaken dan bescherming bieden. Als elke bezoeker meerdere puzzels moet oplossen, moet inloggen op een account of een buitensporig lang formulier moet invullen, kan dat spam verminderen, maar ook waardevolle leads kosten.
- Publiceer je e-mailadres niet als enige oplossing. Openbare adressen kunnen door andere bots worden verzameld.
- Blokkeer niet zonder bewijs volledige landen. Hierdoor kun je klanten en reizigers uitsluiten.
- Vertrouw niet alleen op JavaScript. Rechtstreekse verzoeken kunnen browsercontroles omzeilen.
- Verwijder geblokkeerde berichten niet onmiddellijk. Houd een controleperiode aan voor fout-positieve resultaten.
- Stapel niet meerdere CAPTCHA-tools op elkaar. Overlappende scripts kunnen de toegankelijkheid en het invullen van formulieren schaden.
- Bewerk het actieve thema niet zonder back-up. Een kleine Liquid-fout kan de contactpagina onbruikbaar maken.
Als je specifiek een zichtbare of aangepaste controle nodig hebt, lees dan mijn handleiding over het toevoegen van Google reCAPTCHA aan Shopify. In de meeste gevallen zou ik nog steeds eerst de ingebouwde bescherming van Shopify testen voordat ik een extra script toevoeg.
Wat is het aanbevolen stappenplan?
Het aanbevolen plan is om te beginnen met de ingebouwde maatregel die de minste hinder veroorzaakt en alleen op te schalen wanneer de spam aanhoudt. De meeste winkels moeten niet beginnen met aangepaste code of meerdere overlappende apps.
- Bevestig de bron. Controleer of de berichten afkomstig zijn van het ingebouwde Shopify-contactformulier.
- Schakel Shopify hCaptcha in. Activeer spambescherming voor formulieren en blogreacties.
- Houd de resultaten zeven dagen in de gaten. Noteer dagelijks de hoeveelheid spam en controleer op gemiste klantberichten.
- Voeg een honeypot toe. Gebruik een kopie van het thema en test de toegankelijkheid zorgvuldig.
- Voeg een tijdsignaal toe. Markeer inzendingen die onmogelijk snel zijn voltooid.
- Beoordeel een gespecialiseerd filter. Kies een filter met logboeken en begrijpelijke redenen voor blokkeringen.
- Overweeg Chatkit. Verwijder het contactformulier volledig als chat beter aansluit op de manier waarop klanten om hulp vragen.
- Gebruik inboxregels als laatste. Filter terugkerende restanten zonder echte vragen te breed te blokkeren.
Wanneer ik dit soort Shopify-problemen onderzoek, wijzig ik steeds één variabele tegelijk. Die aanpak voelt misschien langzamer, maar levert een betrouwbaar antwoord op over welke beschermingslaag de spam heeft verminderd en of deze echte conversiekansen heeft beïnvloed.
Hoe weet ik of de oplossing werkt?
Je oplossing werkt wanneer het spamvolume daalt zonder dat het aantal legitieme contactverzoeken evenredig afneemt. Houd beide resultaten bij in plaats van het succes alleen te beoordelen op basis van een schonere inbox.
Noteer elke week het aantal spamberichten, echte vragen, geblokkeerde inzendingen en herstelde fout-positieve resultaten. Als je normaal gesproken twintig geldige vragen ontvangt en dat aantal na het toevoegen van een strenge regel plotseling daalt naar twee, onderzoek dan de oorzaak voordat je aanneemt dat de vraag van klanten is verdwenen.
De ideale configuratie is vrijwel onzichtbaar voor echte klanten. Voor de meeste winkels betekent dit eerst de ingebouwde hCaptcha, gevolgd door één of twee passieve botsignalen en een transparant filterproces. Als het onderhouden van het formulier tijd blijft verspillen, kan vervanging door Chatkit op de lange termijn de nettere oplossing zijn.