
Lo spam del modulo di contatto è più di un semplice fastidio nella posta in arrivo per i merchant Shopify. Gli invii automatici possono nascondere richieste di assistenza autentiche, far perdere tempo al personale, alterare i report sui lead e introdurre link rischiosi nei flussi di lavoro quotidiani. In base alla mia esperienza nello sviluppo di app Shopify, la soluzione migliore è una configurazione a più livelli che inizi con l'hCaptcha integrato di Shopify, aggiunga controlli leggeri contro i bot quando necessario e sostituisca completamente il modulo quando la chat rappresenta un'opzione più adatta.
Perché il mio modulo di contatto Shopify riceve così tanto spam?
I moduli di contatto Shopify ricevono spam perché sono pubblici, prevedibili e poco costosi da compilare per i bot. La maggior parte degli attacchi è costituita da campagne automatizzate alla ricerca di backlink, potenziali clienti, siti web vulnerabili o indirizzi email attivi.
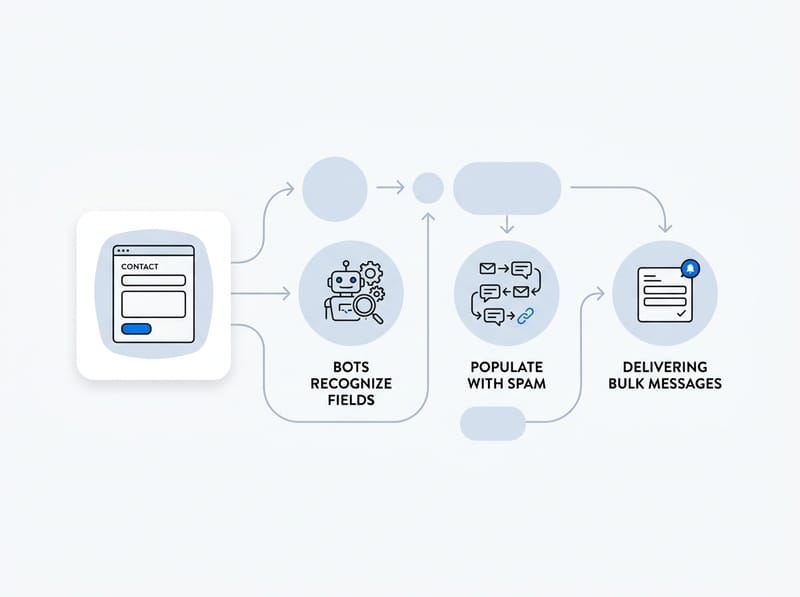
Una pagina di contatto Shopify standard contiene solitamente campi comuni come nome, email, numero di telefono e messaggio. I bot riconoscono questi campi, li compilano e inviano il modulo in pochi secondi. Non devono necessariamente caricare la pagina o interagire con essa come farebbe un cliente reale.
Il problema può aumentare all'improvviso. Un modulo che riceveva un messaggio indesiderato alla settimana può iniziare a riceverne decine al giorno dopo che il suo URL viene aggiunto a un elenco utilizzato dai bot. Cambiare l'indirizzo email di destinazione raramente risolve il problema di fondo, perché i messaggi continuano a essere inviati tramite la vetrina online.
Quali sono i principali problemi causati dallo spam dei moduli?
Il problema maggiore è che le richieste dei clienti reali diventano più difficili da individuare. Se un'importante richiesta all'ingrosso, una domanda su un ordine o una richiesta relativa a un prodotto viene sommersa dai messaggi automatici, i ritardi nelle risposte possono costare direttamente una vendita al negozio.
- Tempo sottratto all'assistenza: il personale deve aprire, controllare ed eliminare messaggi ripetitivi.
- Richieste dei clienti non viste: i messaggi legittimi vengono sommersi o contrassegnati erroneamente come spam.
- Dati analitici alterati: i lead falsi rendono inaffidabili i report sui contatti e sulle conversioni.
- Rischi per la sicurezza: i messaggi di spam possono includere link di phishing, allegati sospetti o tentativi di impersonificazione.
- Problemi di recapitabilità delle email: regole troppo aggressive nella posta in arrivo potrebbero finire per filtrare notifiche Shopify legittime.
Lo spam proveniente dai contatti è diverso dal comportamento di un cliente problematico che effettua ordini. Prima di utilizzare strumenti per bloccare i clienti, verifica se l'attività proviene da un bot che compila il modulo o da un vero account cliente. La mia guida per bloccare o inserire nella lista nera i clienti Shopify spiega la differenza e le opzioni disponibili.
Qual è il modo migliore per bloccare lo spam del modulo di contatto su Shopify?
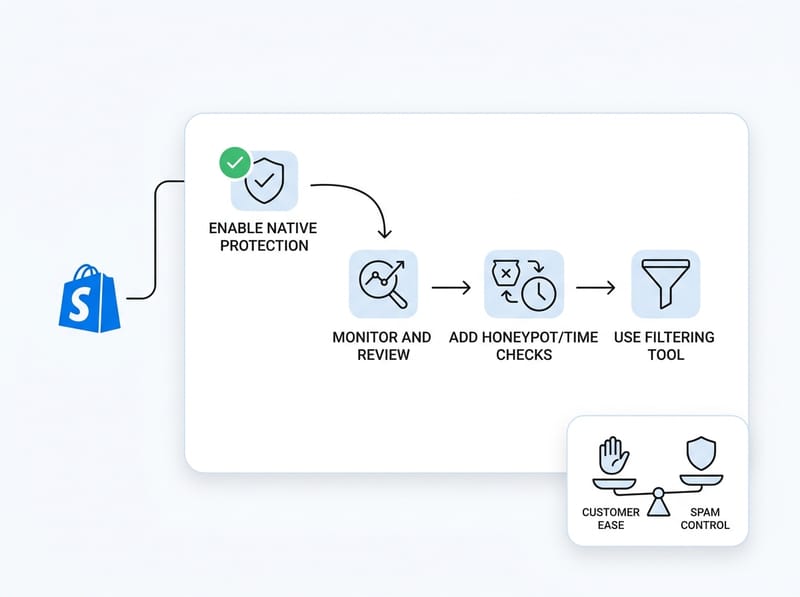
Il modo migliore per bloccare lo spam del modulo di contatto Shopify è utilizzare una protezione a più livelli. Per prima cosa attiva la protezione antispam nativa di Shopify, monitora i risultati, aggiungi un honeypot e controlli sui tempi di invio se necessario e ricorri a uno strumento di filtraggio dedicato solo quando i controlli più semplici non sono sufficienti.
Nessun singolo metodo intercetta ogni invio automatizzato. Allo stesso tempo, aggiungere troppe verifiche può infastidire i clienti e ridurre il tasso di completamento dei moduli autentici. L'obiettivo è bloccare le automazioni evidenti mantenendo l'esperienza del cliente quasi del tutto invariata.
| Metodo | Ideale per | Attrito per il cliente | Limite principale |
|---|---|---|---|
| Shopify hCaptcha | Ogni negozio Shopify | Basso nella maggior parte delle sessioni | I bot avanzati potrebbero comunque superarlo |
| Campo honeypot | Spam automatizzato di base | Nessuno, se implementato correttamente | I bot più sofisticati possono ignorare i campi nascosti |
| Controllo del tempo di invio | Invii istantanei da parte dei bot | Nessuno | I controlli lato client possono essere aggirati |
| Filtro antispam dedicato | Spam persistente o in grandi volumi | Da basso a moderato | Può generare falsi positivi |
| Sostituzione del modulo con Chatkit | Negozi che preferiscono un'assistenza conversazionale | Basso | Richiede una modifica del flusso di assistenza |
| Regole della posta in arrivo | Eliminazione dei messaggi indesiderati ricorrenti | Nessuno | Non impedisce l'invio originale |
Consiglio di modificare un livello alla volta e misurare il risultato per almeno sette giorni. In questo modo è più facile capire cosa ha funzionato e annullare una regola qualora i messaggi legittimi scompaiano.
Come si attiva la protezione antispam integrata di Shopify?
Attiva l'hCaptcha integrato di Shopify dall'area dedicata alla protezione antispam nelle preferenze del negozio online. Questa dovrebbe essere la prima soluzione per ogni negozio interessato, perché è nativa, rapida da configurare e progettata per proteggere i moduli Shopify.
- Apri il pannello di controllo Shopify.
- Vai a Negozio online.
- Seleziona Preferenze.
- Trova la sezione denominata Protezione antispam.
- Attiva la protezione per i moduli di contatto e i commenti del blog.
- Salva le modifiche e prova il modulo in una finestra di navigazione privata.
Shopify utilizza hCaptcha per analizzare gli invii dei moduli e presentare una verifica quando l'attività appare sospetta. Shopify fornisce maggiori dettagli nella sua documentazione ufficiale sul CAPTCHA di Shopify.
Non dare per scontato che hCaptcha non funzioni solo perché i clienti non vedono un rompicapo sullo schermo. I moderni sistemi CAPTCHA spesso analizzano il comportamento in background e richiedono una verifica solo ai visitatori a rischio più elevato. Il funzionamento invisibile è intenzionale e generalmente crea meno attrito rispetto all'obbligo per ogni cliente di risolvere un test con immagini.
Cosa devo fare se la protezione antispam è già attiva?
Se la protezione antispam di Shopify è già attiva, verifica che i messaggi provengano dal modulo di contatto nativo e non da un altro modulo incorporato, un popup o un page builder. I moduli di terze parti possono utilizzare endpoint di invio propri e richiedere una protezione separata.
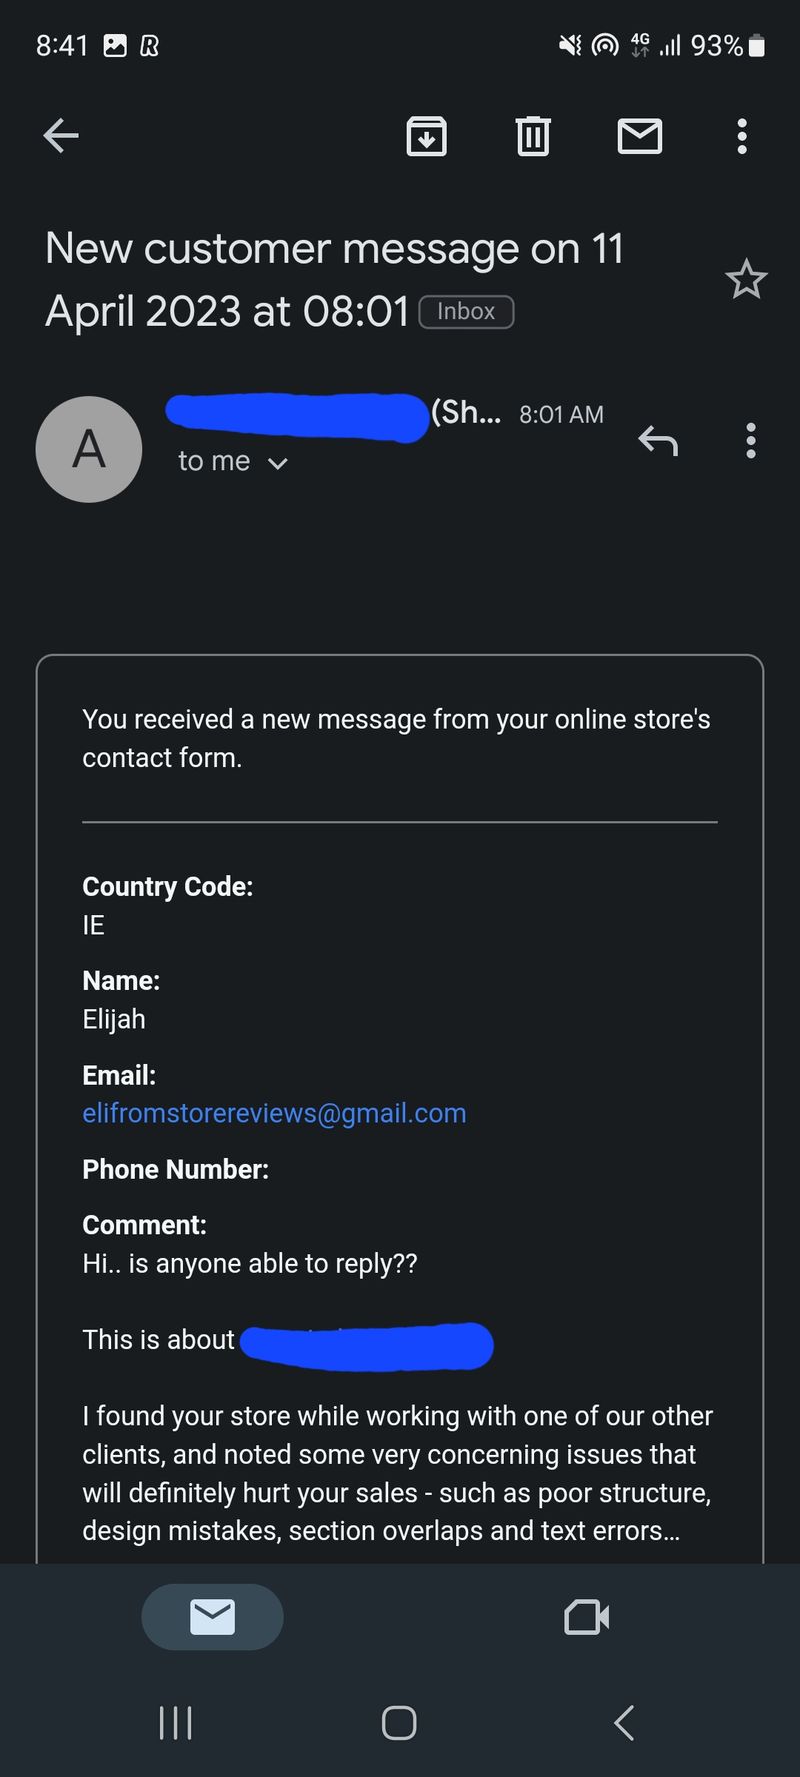
Invia una richiesta di prova e controlla il formato dell'email. Confrontalo con quello dei messaggi indesiderati, inclusi l'oggetto, l'indirizzo di risposta e i campi presenti. Questo semplice controllo rivela spesso che lo spam proviene da una vecchia landing page o dal modulo di un'app che il merchant aveva dimenticato di aver lasciato pubblicato.
La guida di Shopify per creare e gestire le pagine di contatto può aiutarti a verificare quale modello è assegnato alla pagina. Se hai bisogno di istruzioni più dettagliate, ho pubblicato anche una guida specifica su come prevenire lo spam in un modulo di contatto Shopify.
In che modo un honeypot blocca lo spam del modulo di contatto Shopify?
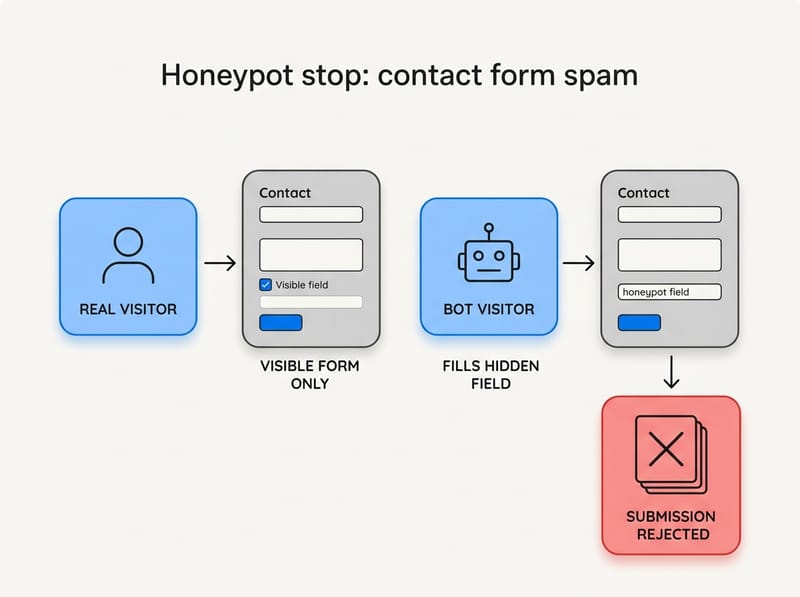
Un honeypot è un campo nascosto del modulo che i visitatori reali lasciano vuoto, ma che i bot più semplici compilano automaticamente. Quando il campo nascosto contiene un valore, l'invio può essere rifiutato o ignorato perché considerato probabile spam.
Gli honeypot funzionano perché molti bot semplici tentano di compilare ogni campo di input presente nell'HTML di una pagina. Un campo configurato correttamente rimane disponibile per gli strumenti automatizzati, pur restando invisibile e fuori dal percorso di navigazione tramite tastiera per i visitatori reali.
Come si implementa un honeypot su Shopify?
Un honeypot Shopify dovrebbe utilizzare un nome di campo poco evidente, rimanere accessibile alla logica di convalida ed evitare di creare confusione per le tecnologie assistive. Non dovrebbe affidarsi esclusivamente a un nome generico come sito web, perché i bot avanzati potrebbero già sapere di doverlo ignorare.
- Duplica il tema pubblicato prima di apportare modifiche al codice.
- Individua la sezione del modulo di contatto o il modello di contatto nell'editor del tema.
- Aggiungi un campo non essenziale destinato esclusivamente al rilevamento dei bot.
- Nascondilo senza trasformarlo in un normale campo di input per il cliente.
- Aggiungi una convalida che impedisca l'elaborazione quando il campo contiene un valore.
- Esegui test su desktop, dispositivi mobili, navigazione tramite tastiera e, quando possibile, con uno screen reader.
Shopify spiega come accedere in sicurezza ai file del tema nella sua documentazione sulla modifica del codice del tema. Se non ti senti a tuo agio nel modificare Liquid e JavaScript, rivolgiti a uno sviluppatore o utilizza uno strumento antispam verificato, invece di fare esperimenti su un tema pubblicato.
Un honeypot non rappresenta una barriera di sicurezza completa. Un bot può analizzare il CSS, riconoscere i campi nascosti o inviare una richiesta direttamente all'endpoint del modulo. Rimane comunque utile perché intercetta a basso costo le automazioni meno sofisticate prima che diventino necessari filtri più avanzati.
In che modo i controlli sui tempi di invio identificano i bot?
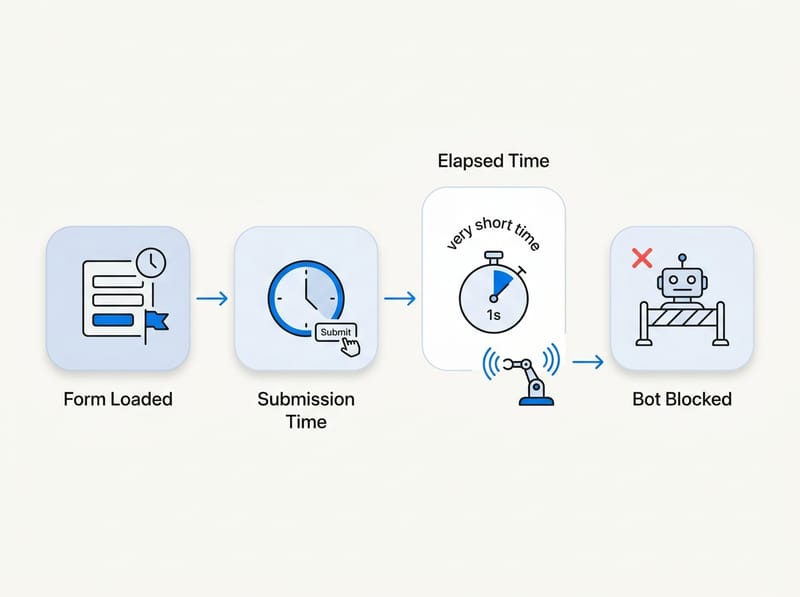
I controlli sui tempi di invio individuano i moduli completati più velocemente di quanto una persona possa realisticamente leggere e digitare. Un modulo di contatto inviato entro uno o due secondi dal caricamento rappresenta un forte segnale di automazione.
L'implementazione registra il momento in cui il modulo è stato caricato e confronta tale timestamp con l'ora dell'invio. Se il tempo trascorso è inferiore alla soglia scelta, la vetrina online può rifiutare l'invio o richiedere un ulteriore passaggio di verifica.
In base alla mia esperienza, una soglia di circa due o tre secondi intercetta gli script più evidenti senza influire sulla maggior parte dei clienti. Tuttavia, dovrebbe essere considerata un segnale e non una prova assoluta, perché la compilazione automatica del browser e i gestori di password possono aiutare gli utenti reali a completare rapidamente i moduli.
I bot possono aggirare un controllo basato sul tempo?
Sì, i bot sofisticati possono attendere prima di inviare il modulo o aggirare completamente il JavaScript della vetrina online. I controlli temporali sono più efficaci se abbinati a hCaptcha, un honeypot e filtri lato server.
Per questo motivo, non investirei ore nella creazione di complesse difese lato client. La convalida JavaScript aiuta a ridurre il rumore, ma tutto ciò che viene eseguito interamente nel browser del visitatore può essere analizzato o ignorato. La OWASP Web Security Testing Guide offre un contesto più ampio sul motivo per cui i controlli lato client non dovrebbero essere considerati una protezione completa.
Devo installare un'app antispam?
Installa un'app antispam quando l'hCaptcha nativo e i controlli leggeri del tema non riescono a ridurre il problema. Uno strumento dedicato è particolarmente utile per i negozi che ricevono spam persistente, mirato o in grandi volumi.
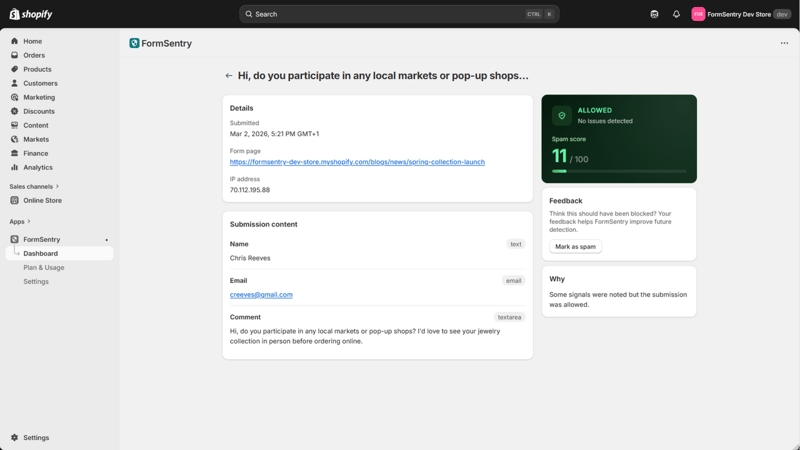
Cerca funzioni come il filtraggio invisibile, i controlli per parole chiave, i segnali di reputazione, i registri degli invii e un'opzione per esaminare le richieste bloccate. Il registro di revisione è importante perché una regola aggressiva potrebbe segnalare erroneamente un messaggio breve ma legittimo, come quello di un acquirente all'ingrosso che richiede un listino prezzi.
Preferirei un'app che spieghi perché ogni invio è stato bloccato. Uno strumento non trasparente può ridurre il volume della posta in arrivo, ma non offre alcun modo per stabilire se insieme allo spam siano scomparsi anche preziosi messaggi dei clienti.
Come devo testare un'app antispam?
Testa un'app antispam con messaggi realistici dei clienti prima di farvi affidamento. Invia richieste da dispositivi, reti e provider email diversi, variando anche la lunghezza dei messaggi, quindi verifica che ciascuna richiesta raggiunga la casella di posta prevista.
- Invia una breve domanda sulla disponibilità di un prodotto.
- Invia una richiesta all'ingrosso più lunga con diversi nomi di prodotti.
- Includi un numero d'ordine e una domanda sulla spedizione.
- Prova le lingue più utilizzate dai tuoi clienti.
- Prova un messaggio contenente un URL legittimo di un prodotto.
- Controlla ogni giorno il registro dei messaggi bloccati durante la prima settimana.
I falsi positivi sono il rischio principale dei filtri rigidi. Una soluzione che blocca tutti i messaggi contenenti un URL, ad esempio, potrebbe bloccare anche un cliente che condivide la pagina di un prodotto o il link a una foto.
Posso rimuovere il modulo di contatto e utilizzare Chatkit?
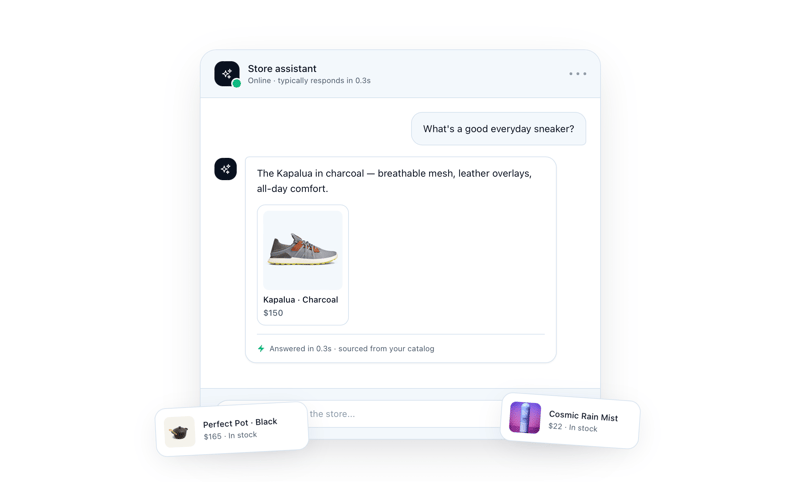
Sì. Se il tuo negozio non ha bisogno di un modulo simile a un'email, Chatkit ti permette di eliminare completamente il modulo di contatto e trasferire le domande dei clienti in un flusso di lavoro basato sulla chat. La rimozione del modulo pubblico elimina anche quello specifico obiettivo di invio dalla vetrina online.
Puoi consultare Chatkit nello Shopify App Store. Questo approccio è particolarmente interessante quando la maggior parte delle richieste riguarda domande prima dell'acquisto, domande sui prodotti o semplici conversazioni di assistenza che traggono vantaggio da un'interfaccia più immediata.
Dal punto di vista di uno sviluppatore di app, ridurre il numero di campi esposti è spesso una soluzione più pulita rispetto all'aggiunta continua di filtri a un flusso di lavoro obsoleto. Se la pagina di contatto genera pochissimi lead di valore ma produce spam quotidiano, sostituirla può essere più pratico che proteggerla.
Quando è opportuno sostituire il modulo?
Sostituire il modulo è la scelta giusta quando i clienti desiderano risposte rapide e il tuo team è in grado di gestire le conversazioni con costanza. È meno adatto quando l'attività richiede candidature strutturate, invii dettagliati di file, comunicazioni legali o lunghe richieste all'ingrosso.
Prima di rimuovere il modulo, esamina gli ultimi 30-90 giorni di richieste legittime. Suddividile per finalità e verifica se la chat può gestire ogni categoria. Potresti scoprire che una semplice sezione FAQ, una pagina per il monitoraggio degli ordini e Chatkit possono sostituire la maggior parte del lavoro svolto tramite il vecchio modulo.
Mantieni almeno un metodo di assistenza chiaramente pubblicato e comunica i tempi di risposta previsti. Eliminare lo spam non dovrebbe rendere più difficile per i clienti reali contattare l'azienda.
I filtri della posta in arrivo possono bloccare lo spam del modulo di contatto?
I filtri della posta in arrivo possono organizzare o eliminare i messaggi indesiderati ricorrenti, ma non impediscono ai bot di inviare il modulo. Utilizza le regole email come livello di pulizia, non come difesa principale.
Crea regole per frasi molto specifiche, schemi ricorrenti dei mittenti o oggetti che non compaiono mai nelle richieste legittime. Invia i messaggi corrispondenti a una cartella temporanea da controllare, invece di eliminarli definitivamente, soprattutto durante le prime settimane.
Evita regole generiche che bloccano interi domini email o parole comuni come marketing, ordine, sito web o aiuto. Questi termini possono comparire facilmente nelle richieste autentiche dei clienti. Se lo spam sembra provenire dal tuo stesso dominio, controlla anche la configurazione di autenticazione delle email utilizzando la mia guida alla configurazione DMARC per Shopify.
Cosa devo evitare quando cerco di bloccare lo spam?
Evita modifiche che creano più attrito per il cliente che protezione. Obbligare ogni visitatore a risolvere diversi rompicapo, accedere a un account o compilare un modulo eccessivamente lungo può ridurre lo spam, ma anche i lead di valore.
- Non pubblicare il tuo indirizzo email come unica soluzione. Gli indirizzi pubblici possono essere raccolti da altri bot.
- Non bloccare interi Paesi senza prove. Potresti escludere clienti e viaggiatori.
- Non affidarti esclusivamente a JavaScript. Le richieste dirette possono aggirare i controlli del browser.
- Non eliminare immediatamente i messaggi bloccati. Prevedi un periodo di revisione per individuare i falsi positivi.
- Non sovrapporre più strumenti CAPTCHA. Gli script sovrapposti possono compromettere l'accessibilità e il completamento del modulo.
- Non modificare il tema pubblicato senza un backup. Un piccolo errore Liquid può compromettere la pagina di contatto.
Se hai specificamente bisogno di una verifica visibile o personalizzata, leggi la mia guida su come aggiungere Google reCAPTCHA a Shopify. Nella maggior parte dei casi, proverei comunque la protezione nativa di Shopify prima di introdurre un altro script.
Qual è il piano dettagliato consigliato?
Il piano consigliato consiste nell'iniziare con il controllo nativo che crea meno attrito e passare a soluzioni più avanzate solo se lo spam continua. La maggior parte dei negozi non dovrebbe iniziare con codice personalizzato o più app sovrapposte.
- Conferma la provenienza. Verifica che i messaggi provengano dal modulo di contatto nativo di Shopify.
- Attiva Shopify hCaptcha. Abilita la protezione antispam per i moduli e i commenti del blog.
- Monitora per sette giorni. Registra il volume giornaliero di spam e controlla se sono stati persi messaggi dei clienti.
- Aggiungi un honeypot. Utilizza una copia del tema e testa attentamente l'accessibilità.
- Aggiungi un segnale temporale. Segnala gli invii completati a una velocità impossibile.
- Valuta un filtro dedicato. Scegline uno con registri e motivazioni di blocco comprensibili.
- Prendi in considerazione Chatkit. Rimuovi completamente il modulo di contatto se la chat si adatta meglio al modo in cui i clienti chiedono assistenza.
- Usa per ultime le regole della posta in arrivo. Filtra i messaggi indesiderati rimasti senza bloccare indiscriminatamente le richieste autentiche.
Quando risolvo questo tipo di problema su Shopify, modifico una variabile alla volta. Questo approccio può sembrare più lento, ma offre una risposta affidabile su quale livello abbia ridotto lo spam e se abbia influito sulle reali opportunità di conversione.
Come faccio a sapere se la soluzione funziona?
La soluzione funziona quando il volume dello spam diminuisce senza un calo corrispondente delle richieste di contatto legittime. Monitora entrambi i risultati, invece di giudicare il successo esclusivamente da una casella di posta più pulita.
Registra ogni settimana il numero di messaggi di spam, richieste autentiche, invii bloccati e falsi positivi recuperati. Se normalmente ricevi 20 richieste valide e il numero scende improvvisamente a due dopo l'aggiunta di una regola rigida, indaga prima di presumere che la domanda dei clienti sia scomparsa.
La configurazione ideale è quasi invisibile per gli acquirenti reali. Per la maggior parte dei negozi, ciò significa utilizzare prima l'hCaptcha nativo, poi uno o due segnali passivi per rilevare i bot e infine un processo di filtraggio trasparente. Se la manutenzione del modulo continua a far perdere tempo, sostituirlo con Chatkit può rappresentare la soluzione più efficace nel lungo periodo.