
El spam del formulario de contacto es más que una molestia en la bandeja de entrada para los comerciantes de Shopify. Los envíos automatizados pueden ocultar solicitudes de asistencia reales, hacer perder tiempo al personal, distorsionar los informes de clientes potenciales e introducir enlaces peligrosos en los flujos de trabajo diarios. Según mi experiencia desarrollando aplicaciones para Shopify, la mejor solución es una configuración por capas que comience con el hCaptcha integrado de Shopify, añada comprobaciones sencillas contra bots si es necesario y sustituya por completo el formulario cuando el chat sea una opción más adecuada.
¿Por qué recibe tanto spam mi formulario de contacto de Shopify?
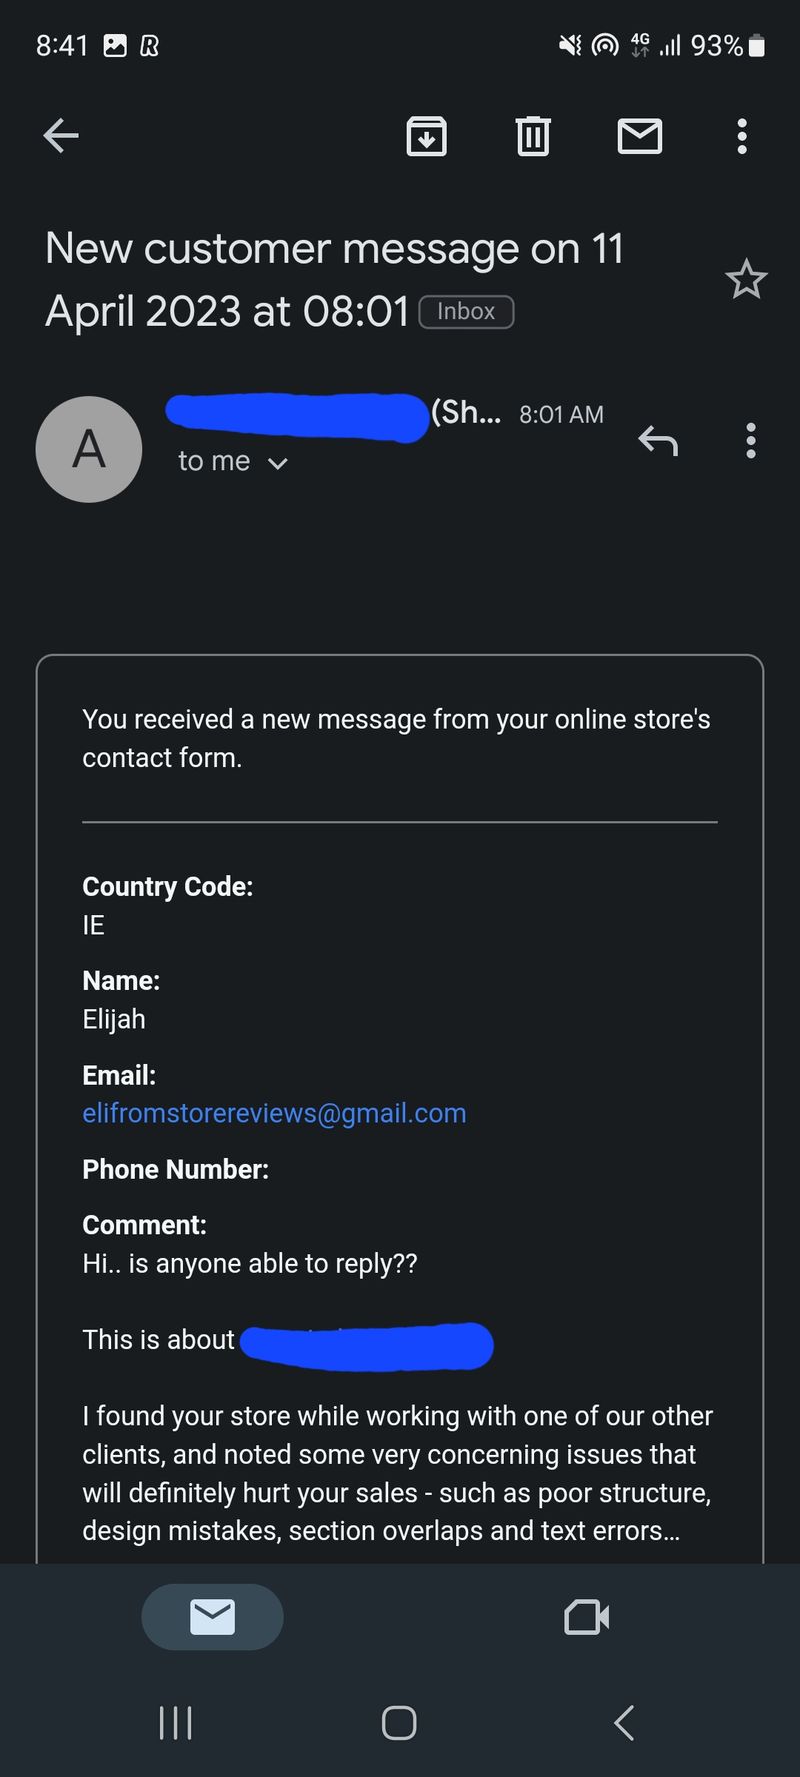
Los formularios de contacto de Shopify reciben spam porque son públicos, predecibles y baratos de enviar para los bots. La mayoría de los ataques son campañas automatizadas que buscan backlinks, oportunidades de venta, sitios web vulnerables o direcciones de correo electrónico activas.
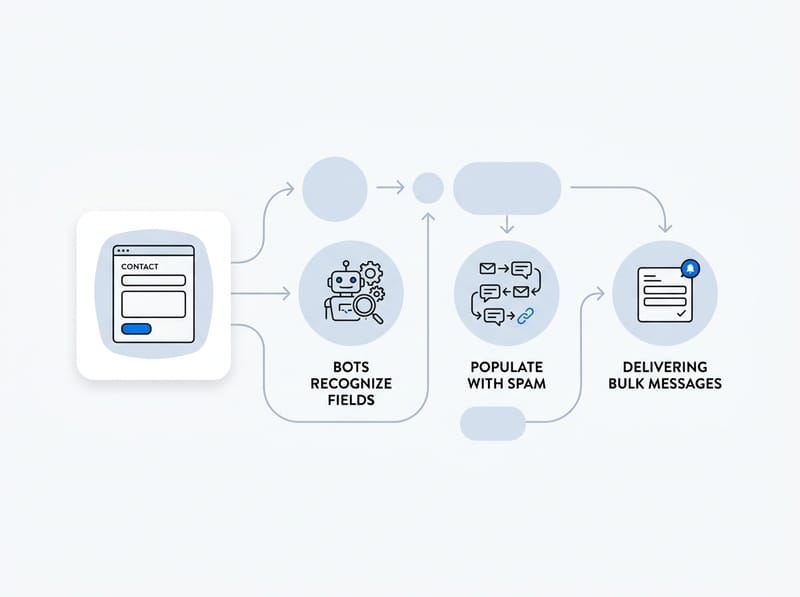
Una página de contacto estándar de Shopify suele contener campos habituales como nombre, correo electrónico, número de teléfono y mensaje. Los bots reconocen estos campos, los rellenan y envían el formulario en cuestión de segundos. No necesariamente cargan la página ni interactúan con ella como lo haría un cliente real.
El problema puede aumentar de repente. Un formulario que recibía un mensaje basura por semana puede empezar a recibir decenas al día después de que su URL se añada a una lista de bots. Cambiar la dirección de correo electrónico de destino rara vez resuelve el problema subyacente, ya que los mensajes siguen enviándose a través de la tienda online.
¿Cuáles son los principales problemas que provoca el spam de formularios?
El mayor problema es que resulta más difícil identificar las consultas de clientes reales. Si una solicitud importante de venta al por mayor, una pregunta sobre un pedido o una consulta acerca de un producto queda enterrada entre mensajes automatizados, una respuesta tardía puede costarle directamente una venta a la tienda.
- Tiempo de asistencia desperdiciado: El personal debe abrir, revisar y eliminar mensajes repetidos.
- Consultas de clientes perdidas: Los mensajes legítimos quedan enterrados o se marcan erróneamente como spam.
- Analíticas contaminadas: Los clientes potenciales falsos hacen que los informes de contactos y conversiones sean poco fiables.
- Riesgos de seguridad: Los mensajes de spam pueden incluir enlaces de phishing, archivos adjuntos sospechosos o intentos de suplantación de identidad.
- Problemas de entregabilidad del correo electrónico: Las reglas agresivas de la bandeja de entrada pueden acabar filtrando notificaciones legítimas de Shopify.
El spam de contacto no es lo mismo que un cliente problemático que realiza pedidos. Antes de utilizar herramientas para bloquear clientes, confirma si la actividad procede de un bot de formularios o de una cuenta de cliente real. Mi guía para bloquear o añadir clientes de Shopify a una lista negra explica la diferencia y las opciones disponibles.
¿Cuál es la mejor forma de detener el spam del formulario de contacto en Shopify?
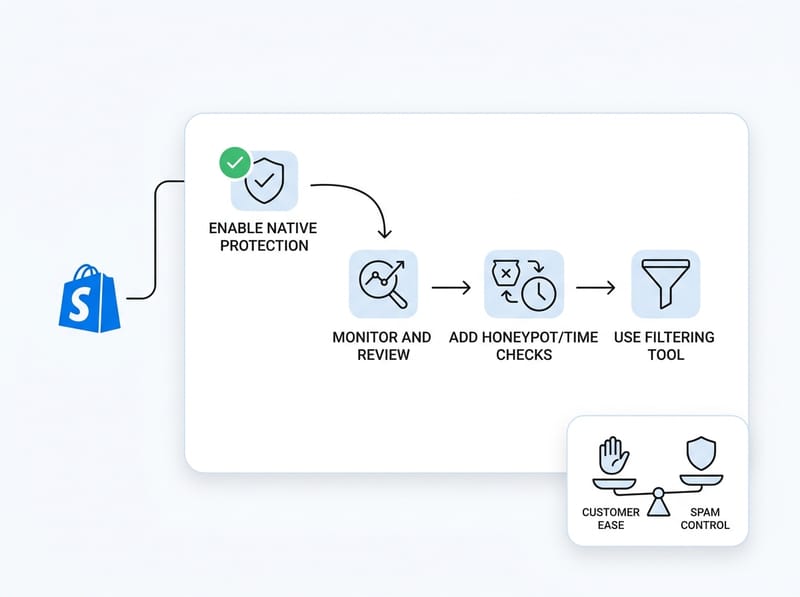
La mejor forma de detener el spam del formulario de contacto de Shopify es utilizar protección por capas. Activa primero la protección antispam nativa de Shopify, supervisa los resultados, añade un honeypot y comprobaciones del tiempo de envío si es necesario y utiliza una herramienta de filtrado específica únicamente cuando los controles más sencillos no sean suficientes.
Ningún método por sí solo detecta todos los envíos automatizados. Al mismo tiempo, añadir demasiados desafíos puede frustrar a los clientes y reducir la tasa de finalización de formularios legítimos. El objetivo es bloquear la automatización evidente y mantener la experiencia del cliente prácticamente intacta.
| Método | Ideal para | Fricción para el cliente | Principal limitación |
|---|---|---|---|
| hCaptcha de Shopify | Todas las tiendas Shopify | Baja en la mayoría de las sesiones | Los bots avanzados aún pueden superarlo |
| Campo honeypot | Spam automatizado básico | Ninguna si se implementa correctamente | Los bots más inteligentes pueden ignorar los campos ocultos |
| Comprobación del tiempo de envío | Envíos instantáneos de bots | Ninguna | Las comprobaciones del lado del cliente pueden eludirse |
| Filtro antispam específico | Spam persistente o de gran volumen | Baja o moderada | Puede generar falsos positivos |
| Sustituir el formulario por Chatkit | Tiendas que prefieren una asistencia conversacional | Baja | Requiere cambiar el flujo de trabajo de asistencia |
| Reglas de la bandeja de entrada | Limpiar mensajes basura repetidos | Ninguna | No detiene el envío original |
Recomiendo cambiar una capa cada vez y medir el resultado durante al menos siete días. Así resulta más fácil identificar qué ha funcionado y revertir una regla si desaparecen mensajes legítimos.
¿Cómo activo la protección antispam integrada de Shopify?
Activa el hCaptcha integrado de Shopify desde el área de protección antispam de las preferencias de tu tienda online. Esta debería ser la primera solución para todas las tiendas afectadas, ya que es nativa, se configura rápidamente y está diseñada para proteger los formularios de Shopify.
- Abre el panel de administración de Shopify.
- Ve a Tienda online.
- Selecciona Preferencias.
- Busca la sección denominada Protección contra spam.
- Activa la protección para los formularios de contacto y los comentarios del blog.
- Guarda los cambios y prueba el formulario en una ventana privada del navegador.
Shopify utiliza hCaptcha para analizar los envíos de formularios y presentar un desafío cuando la actividad parece sospechosa. Shopify ofrece más información en su documentación oficial sobre CAPTCHA de Shopify.
No des por hecho que hCaptcha no funciona simplemente porque los clientes no ven un rompecabezas. Los sistemas CAPTCHA modernos suelen analizar el comportamiento en segundo plano y solo presentan un desafío a los visitantes de mayor riesgo. El funcionamiento invisible es intencionado y normalmente genera menos fricción que obligar a todos los compradores a resolver una prueba con imágenes.
¿Qué ocurre si la protección antispam ya está activada?
Si la protección antispam de Shopify ya está activada, confirma que los mensajes llegan a través del formulario de contacto nativo y no mediante otro formulario incrustado, una ventana emergente o un creador de páginas. Los formularios de terceros pueden utilizar sus propios puntos de envío y requerir una protección independiente.
Envía una consulta de prueba y examina el formato del correo electrónico. Compáralo con los mensajes basura, incluidos el asunto, la dirección de respuesta y los campos incluidos. Esta sencilla comprobación suele revelar que el spam entra a través de una página de destino antigua o del formulario de una aplicación que el comerciante había olvidado que seguía publicado.
La guía de Shopify para crear y gestionar páginas de contacto puede ayudarte a comprobar qué plantilla está asignada a la página. Si necesitas instrucciones más detalladas, también he publicado una guía específica sobre cómo evitar el spam en un formulario de contacto de Shopify.
¿Cómo detiene un honeypot el spam del formulario de contacto de Shopify?
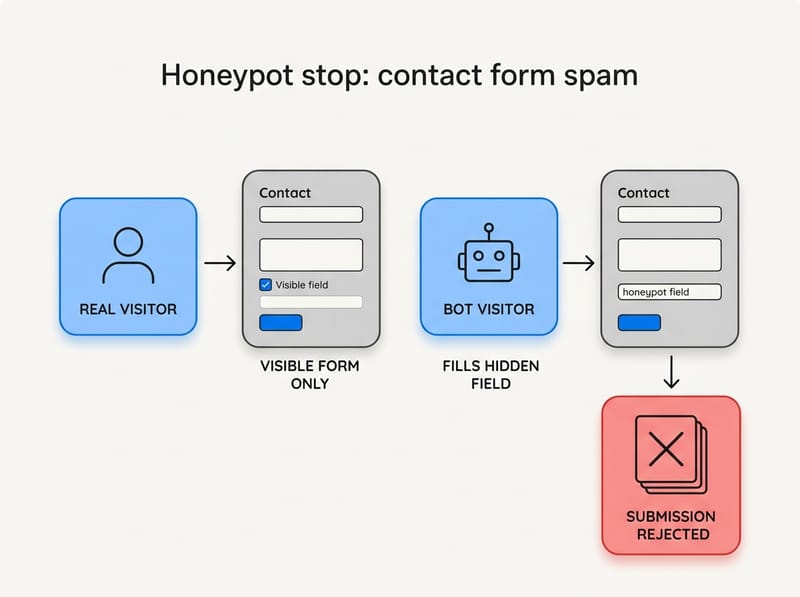
Un honeypot es un campo oculto del formulario que los visitantes reales dejan vacío, pero que los bots básicos rellenan automáticamente. Cuando el campo oculto contiene un valor, el envío puede rechazarse o ignorarse por ser probablemente spam.
Los honeypots funcionan porque muchos bots sencillos intentan completar todos los campos de entrada que encuentran en el HTML de una página. Un campo configurado correctamente sigue estando disponible para las herramientas automatizadas, pero permanece fuera de la vista y de la navegación mediante teclado de los visitantes reales.
¿Cómo debe implementarse un honeypot de Shopify?
Un honeypot de Shopify debe utilizar un nombre de campo discreto, seguir siendo accesible para la lógica de validación y evitar confundir a las tecnologías de asistencia. No debería depender únicamente de un nombre genérico como sitio web, ya que los bots avanzados pueden saber que deben omitirlo.
- Duplica el tema activo antes de realizar cambios en el código.
- Localiza la sección del formulario de contacto o la plantilla de contacto en el editor del tema.
- Añade un campo no esencial destinado únicamente a detectar bots.
- Ocúltalo sin convertirlo en un campo de entrada normal para el cliente.
- Añade una validación que impida procesar el formulario cuando el campo contenga un valor.
- Realiza pruebas en ordenadores, dispositivos móviles, con navegación mediante teclado y, cuando sea posible, con un lector de pantalla.
Shopify explica cómo acceder de forma segura a los archivos del tema en su documentación sobre la edición del código del tema. Si no te sientes cómodo editando Liquid y JavaScript, recurre a un desarrollador o a una herramienta antispam verificada en lugar de experimentar con un tema activo.
Un honeypot no es una barrera de seguridad completa. Un bot puede examinar el CSS, reconocer campos ocultos o enviar una solicitud directamente al punto de conexión del formulario. Aun así, sigue siendo útil porque detecta de forma económica la automatización poco sofisticada antes de que sea necesario aplicar filtros más potentes.
¿Cómo identifican los bots las comprobaciones del tiempo de envío?
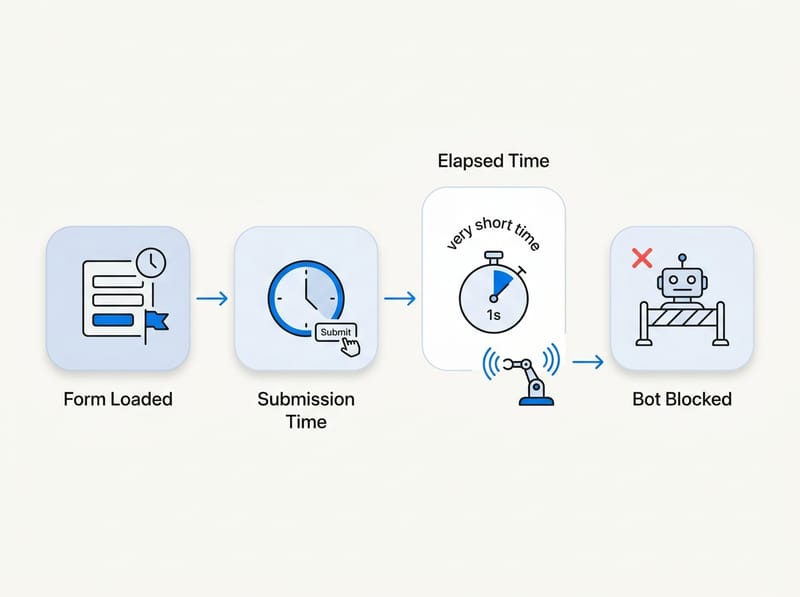
Las comprobaciones del tiempo de envío identifican los formularios completados más rápido de lo que una persona podría leer y escribir de forma realista. Un formulario de contacto enviado uno o dos segundos después de cargarse es una señal clara de automatización.
La implementación registra cuándo se cargó el formulario y compara esa marca temporal con el momento del envío. Si el tiempo transcurrido está por debajo del umbral elegido, la tienda online puede rechazar el envío o solicitar otro paso de verificación.
Según mi experiencia, un umbral de aproximadamente dos a tres segundos detecta scripts evidentes sin afectar a la mayoría de los clientes. Sin embargo, debe tratarse como una señal y no como una prueba absoluta, ya que el autocompletado del navegador y los gestores de contraseñas pueden ayudar a los usuarios reales a completar los formularios rápidamente.
¿Pueden los bots eludir una comprobación basada en el tiempo?
Sí, los bots sofisticados pueden esperar antes de enviar el formulario o eludir por completo el JavaScript de la tienda. Las comprobaciones de tiempo son más eficaces cuando se combinan con hCaptcha, un honeypot y filtrado del lado del servidor.
Por eso no invertiría horas en crear defensas complejas del lado del cliente. La validación mediante JavaScript ayuda a reducir el ruido, pero todo lo que se ejecuta íntegramente en el navegador del visitante puede inspeccionarse u omitirse. La Guía de pruebas de seguridad web de OWASP ofrece un contexto más amplio sobre por qué los controles del lado del cliente no deben considerarse una protección completa.
¿Debería instalar una aplicación antispam?
Instala una aplicación antispam cuando el hCaptcha nativo y los controles sencillos del tema no consigan reducir el problema. Una herramienta específica resulta especialmente útil para tiendas que reciben spam persistente, de gran volumen o dirigido.
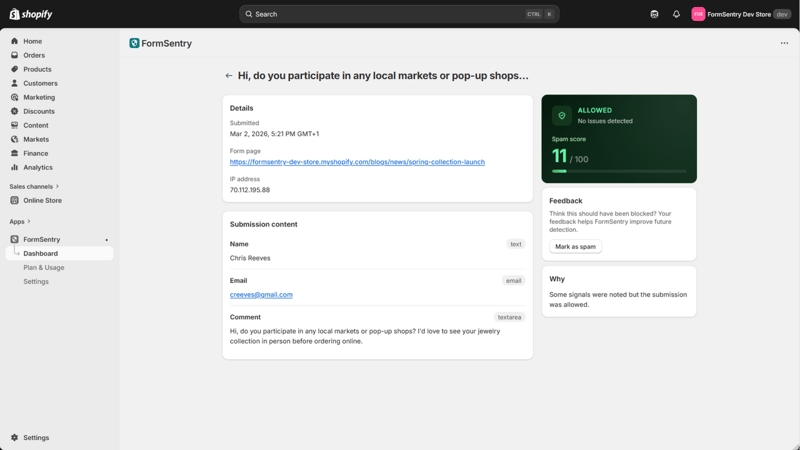
Busca filtrado invisible, controles de palabras clave, señales de reputación, registros de envíos y una opción para revisar las consultas bloqueadas. El registro de revisión es importante porque una regla agresiva puede marcar erróneamente un mensaje breve pero legítimo, como el de un comprador mayorista que solicita una lista de precios.
Yo elegiría una aplicación que explique por qué se bloqueó cada envío. Una herramienta de caja negra puede reducir el volumen de la bandeja de entrada, pero no permite determinar si también desaparecieron mensajes valiosos de clientes junto con el spam.
¿Cómo debo probar una aplicación antispam?
Prueba una aplicación antispam con mensajes realistas de clientes antes de depender de ella. Envía consultas desde distintos dispositivos, redes y proveedores de correo electrónico, así como mensajes de diferentes longitudes, y confirma después que todos lleguen a la bandeja de entrada prevista.
- Envía una pregunta breve sobre la disponibilidad de un producto.
- Envía una consulta mayorista más larga con varios nombres de productos.
- Incluye un número de pedido y una pregunta sobre el envío.
- Prueba los idiomas habituales que utilizan tus clientes.
- Prueba un mensaje que contenga la URL legítima de un producto.
- Revisa a diario el registro de bloqueos durante la primera semana.
Los falsos positivos son el principal riesgo de un filtrado estricto. Una solución que bloquee todos los mensajes que contengan una URL, por ejemplo, también podría bloquear a un cliente que comparta la página de un producto o el enlace a una foto.
¿Puedo eliminar el formulario de contacto y utilizar Chatkit en su lugar?
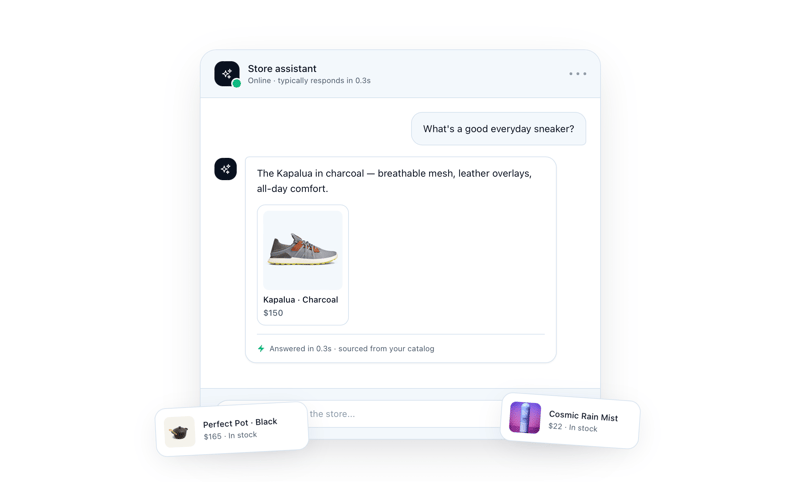
Sí. Si tu tienda no necesita un formulario similar a un correo electrónico, Chatkit te permite eliminar por completo el formulario de contacto y trasladar las preguntas de los clientes a un flujo de trabajo basado en chat. Eliminar el formulario público también elimina de la tienda online ese punto específico de envío de formularios.
Puedes consultar Chatkit en la Shopify App Store. Este enfoque resulta especialmente atractivo cuando la mayoría de las solicitudes de contacto son preguntas previas a la compra, consultas sobre productos o conversaciones sencillas de asistencia que se benefician de una interfaz más inmediata.
Desde la perspectiva de un desarrollador de aplicaciones, reducir el número de campos expuestos suele ser una solución más limpia que añadir filtros una y otra vez a un flujo de trabajo obsoleto. Si la página de contacto apenas genera clientes potenciales valiosos, pero produce spam a diario, sustituirla puede ser más práctico que defenderla.
¿Cuándo es adecuado sustituir el formulario?
Sustituir el formulario es la opción adecuada cuando los clientes quieren respuestas rápidas y tu equipo puede gestionar las conversaciones de forma constante. Es menos apropiado cuando la empresa necesita solicitudes estructuradas, envíos detallados de archivos, avisos legales o solicitudes mayoristas extensas.
Antes de eliminar el formulario, revisa las consultas legítimas de los últimos 30 a 90 días. Clasifícalas según su finalidad y comprueba si el chat puede gestionar cada categoría. Puede que descubras que una sencilla sección de preguntas frecuentes, una página de seguimiento de pedidos y Chatkit pueden sustituir la mayor parte de la carga de trabajo del antiguo formulario.
Mantén al menos un método de asistencia claramente publicado y explica los tiempos de respuesta previstos. Eliminar el spam no debería dificultar que los clientes reales se pongan en contacto con la empresa.
¿Pueden los filtros de la bandeja de entrada detener el spam del formulario de contacto?
Los filtros de la bandeja de entrada pueden organizar o eliminar mensajes basura recurrentes, pero no impiden que los bots envíen el formulario. Utiliza las reglas de correo electrónico como una capa de limpieza, no como defensa principal.
Crea reglas para frases muy específicas, patrones de remitentes repetidos o asuntos que nunca aparezcan en solicitudes legítimas. Envía los mensajes coincidentes a una carpeta temporal de revisión en lugar de eliminarlos permanentemente, sobre todo durante las primeras semanas.
Evita las reglas generales que bloqueen dominios de correo electrónico completos o palabras comunes como marketing, pedido, sitio web o ayuda. Esos términos pueden aparecer fácilmente en consultas reales de clientes. Si parece que el spam procede de tu propio dominio, comprueba también la configuración de autenticación del correo electrónico mediante mi guía de configuración de DMARC para Shopify.
¿Qué debo evitar al intentar bloquear el spam?
Evita los cambios que generen más fricción para el cliente que protección. Obligar a todos los visitantes a resolver varios rompecabezas, iniciar sesión en una cuenta o completar un formulario excesivamente largo puede reducir el spam, pero también los clientes potenciales valiosos.
- No publiques tu dirección de correo electrónico como única solución. Otros bots pueden extraer las direcciones públicas.
- No bloquees países enteros sin pruebas. Esto puede excluir a clientes y viajeros.
- No dependas únicamente de JavaScript. Las solicitudes directas pueden eludir las comprobaciones del navegador.
- No elimines inmediatamente los mensajes bloqueados. Mantén un periodo de revisión para detectar falsos positivos.
- No combines varias herramientas CAPTCHA. La superposición de scripts puede perjudicar la accesibilidad y la finalización del formulario.
- No edites el tema activo sin una copia de seguridad. Un pequeño error de Liquid puede romper la página de contacto.
Si necesitas específicamente un desafío visible o personalizado, lee mi guía sobre cómo añadir Google reCAPTCHA a Shopify. En la mayoría de los casos, seguiría probando primero la protección nativa de Shopify antes de introducir otro script.
¿Cuál es el plan paso a paso recomendado?
El plan recomendado consiste en empezar con el control nativo que genere menos fricción y ampliar las medidas solo si el spam continúa. La mayoría de las tiendas no deberían comenzar con código personalizado ni con varias aplicaciones superpuestas.
- Confirma el origen. Comprueba que los mensajes procedan del formulario de contacto nativo de Shopify.
- Activa hCaptcha de Shopify. Habilita la protección antispam para formularios y comentarios del blog.
- Supervisa durante siete días. Registra el volumen diario de spam y comprueba si se han perdido mensajes de clientes.
- Añade un honeypot. Utiliza un duplicado del tema y prueba cuidadosamente la accesibilidad.
- Añade una señal de tiempo. Marca los envíos completados con una rapidez imposible.
- Evalúa un filtro específico. Elige uno que incluya registros y motivos de bloqueo fáciles de entender.
- Considera Chatkit. Elimina por completo el formulario de contacto si el chat encaja mejor con la forma en que los clientes solicitan ayuda.
- Utiliza las reglas de la bandeja de entrada al final. Filtra los mensajes repetidos restantes sin bloquear de forma general las consultas legítimas.
Cuando soluciono este tipo de problema en Shopify, cambio una variable cada vez. Este enfoque puede parecer más lento, pero ofrece una respuesta fiable sobre qué capa redujo el spam y si afectó a oportunidades de conversión reales.
¿Cómo sé si la solución está funcionando?
La solución funciona cuando disminuye el volumen de spam sin que se produzca una caída equivalente en las solicitudes de contacto legítimas. Haz un seguimiento de ambos resultados en lugar de evaluar el éxito únicamente por tener una bandeja de entrada más limpia.
Registra cada semana el número de mensajes de spam, consultas legítimas, envíos bloqueados y falsos positivos recuperados. Si normalmente recibes 20 consultas válidas y esa cifra cae de repente a dos después de añadir una regla estricta, investígalo antes de dar por hecho que ha desaparecido la demanda de los clientes.
La configuración ideal es prácticamente invisible para los compradores reales. Para la mayoría de las tiendas, esto significa utilizar primero el hCaptcha nativo, añadir una o dos señales pasivas de bots y mantener un proceso de filtrado transparente. Si mantener el formulario sigue haciendo perder tiempo, sustituirlo por Chatkit puede ser la solución más limpia a largo plazo.